ソフトウェアを壊しやすくする研究所は、防御ツールも売っています。今月のセキュリティ事案は、そのビジネスモデルを検証すべき理由と、より高額なAPI請求の別のブラックボックスでは解決にならない理由を示しています。
AI業界では厄介な売り文句が形になりつつあります。モデルはインフラの隙間を見つけられるほど強力になっている。だから、その隙間を塞ぐためにもモデルを使うべきだ、というものです。
この請求額を私は AIセキュリティ税。費用はサブスクリプションだけではありません。ソフトウェアを継続的に調査できる機械に追いつくためのエンジニアリング時間、推論コスト、緊急パッチ、運用の複雑さも含まれます。小規模チームは夜間や週末で支払い、大組織はセキュリティ基盤の追加レイヤーとして支払います。
10月の事案は、その見通しを現実のものにします。同時に、整いすぎた物語も作りやすくします。世界規模のAI攻撃の波、外国の単独犯、解決策を持つ一社。証拠が示すのは、もっと興味深い議論です。古いバグ、損なわれた信頼、盗まれた認証情報、能力を増すagentが相互に作用しています。すべてが同じ原因ではありません。
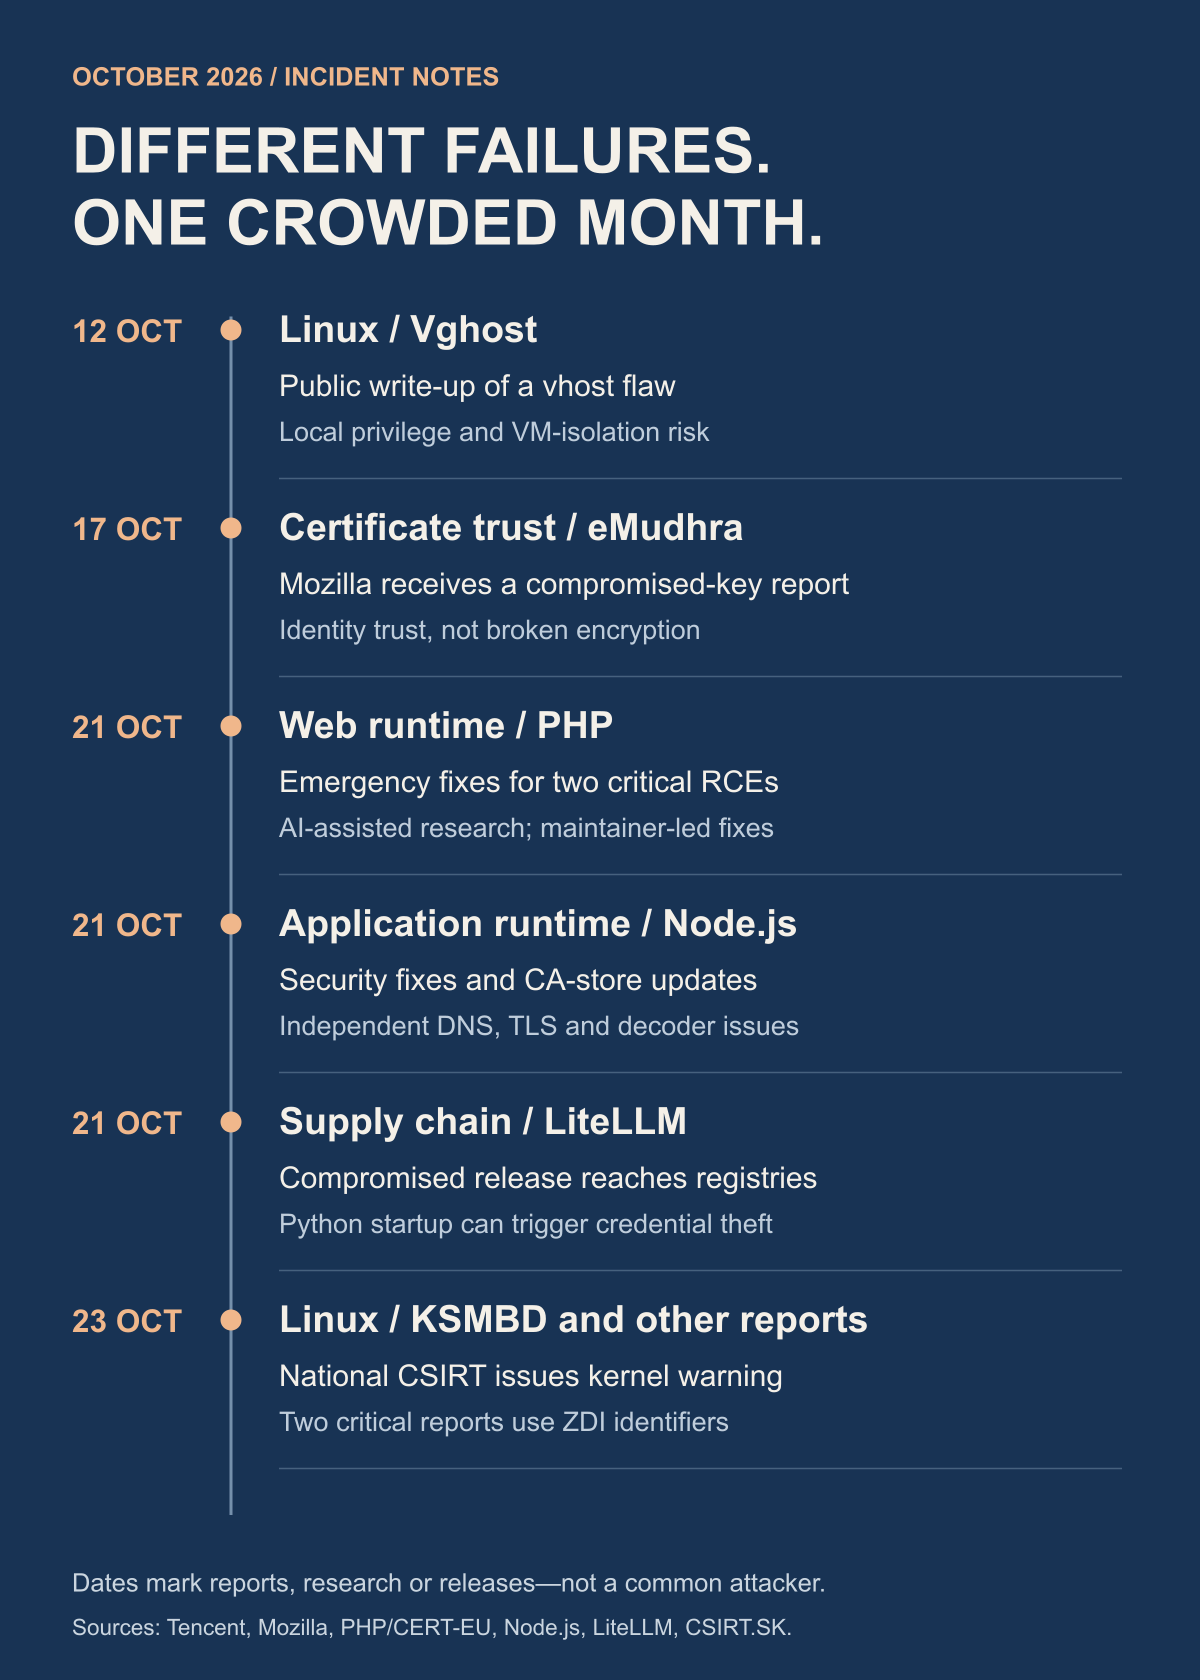
報道内容は2026年10月24日に確認しました。これは今回の波に関係する主要な事案とLinux脆弱性群の分析であり、すべてのLinux CVEを網羅する一覧ではありません。以下の日付は、最初の開示と再び注目された時期を区別します。事案の詳細やベンダーのパッチ状況は変わることがあります。
混み合った1か月、さまざまな障害
10月21日、PHPは認証不要のリモートコード実行の脆弱性2件に緊急修正を出しました: CVE-2026-109618 および CVE-2026-109619、いずれも9.2評価です。一方はメモリ不足処理中のメモリ破損、もう一方は古いリクエスト状態に関するものです。ランタイムの問題なので、アプリケーションコードだけを直しても不十分です。 CERT-EUのアドバイザリ 影響を受けるブランチと緊急性を示しています。
ここにはAIとの関連を示す記録があります。 OpenAIによると 調査ではCalifがGPT-5.6 Solを使用し、Wizも両方の欠陥を独自に報告しました。PHPのメンテナーが修正とリリースを主導しました。功績は人間とモデルの連携した取り組みにあり、チャットボット単独のものではありません。
最初の修正版はPHP 8.5.12、8.4.27、8.3.36、8.2.35です。ディストリビューターは異なるパッケージバージョンで修正をバックポートする場合があります。重要なのは、CERT-EUが10月23日にアドバイザリを更新して追加した点です: CVE-2026-115560、特殊な構成を伴う3件目のRCE問題。PHPはそのリスクを低いと判断し、緊急リリースを予定しませんでした。アドバイザリは暫定的な緩和策を示しています。水曜日のパッチ発表時点で止まった記事は、すでに不完全です。 PHPの公式リリースを確認 、現在のベンダーの案内。
Linuxの話は、ひとつの不気味な見出しより大きい
最新の重大なカーネル報告は注目に値します。スロバキアの CSIRTは10月23日に警告 公表された脆弱性報告について。KSMBDファイルサーバーの問題2件はいずれも9.0と評価されています: ZDI-CAN-33549 および ZDI-CAN-33774。前提条件は異なります。一方はSMB Direct/RDMAを伴い、もう一方はプロトコルのディスパッチに関係し、共有アクセスに結び付いた書き込み経路があります。露出は実際に使われているサービスと設定によって異なります。 ZDI独自の一覧 識別子とスコアを確認しています。
アドバイザリの公開時点で、これら2件の報告は ではない にはCVE識別子があります。この違いは重要です。CVEを待つ間も重大な問題は無害にならず、重大なスコアがすべてのLinuxマシンの露出を示すわけでもありません。管理者は影響を受けるサービスへのアクセスを制限し、利用中のディストリビューターの実際の修正状況を追跡してください。
さらに重大な CVEが割り当てられた 最近のLinuxに関する議論では: CVE-2025-39682、カーネルTLSの受信経路にある欠陥。 NVDは9.8のスコアと、CISAの既知の悪用に関する参照情報を掲載。初めて発見されたのは今年の10月ではなく、2025年9月に公開されていました。 Red Hatは自社製品を別の観点で評価しています、一律のスコアとベンダーの実際の露出評価が食い違う理由を示しています。
これらはLinux関連の全体像の一部にすぎません:
Copy Fail — CVE-2026-31431
カーネルのページキャッシュ欠陥をAI支援で発見し、4月29日に公開。影響を受けるカーネルではローカル権限昇格が可能です。リモート攻撃者には、まずローカル実行に至る経路が必要です。 研究者による開示.
Dirty Frag / Fragnesia — CVE-2026-43284, CVE-2026-43500, CVE-2026-46300
ページキャッシュの権限昇格に関する関連脆弱性は5月に開示されました。ネットワーク要素と構成が到達可能性に影響します。Microsoftの調査は、観測された活動と個々の派生版で未確認の悪用を区別しています。 Microsoftの調査.
CrackArmor
AppArmorの脆弱性は9件で、パッチ段階のCVE識別子は11件です。Ubuntuはローカルユーザーの前提条件やリリースごとの影響の違いを記録しており、ポリシー回避や権限昇格も含まれます。 Ubuntuの全マトリクス.
ネットワークの4件 — DirtyAH6、TUNderflow、PPPoEject、DiagSpill
CVE-2026-80844, CVE-2026-81000, CVE-2026-68121 および CVE-2026-74469。9月の報道は、namespace、capability、モジュール要件が異なるローカルroot経路を説明しています。 Red Hatの告知.
Vghost — CVE-2026-74580
特定の構成でローカル権限昇格を許す可能性があり、VM脱出のリスクもあるvhostの欠陥。Tencentのアドバイザリは、調査したCVM環境がVM脱出経路にさらされていなかったと明記しています。 Tencentのアドバイザリ.
その他のカーネル経路 — CVE-2026-53266, CVE-2025-39964
一方は特定のbridgeルール下のebtables SNAT、もう一方はAF_ALGの並行書き込みです。前提条件も結果も異なります。 SNATの評価; AF_ALGの評価.
実務上の教訓は、次を区別することです: リモート侵入 から 侵入後に起きること。共有サーバー、ビルドランナー、agentホストでは、ローカルroot権限の脆弱性が深刻な結果を招くことがあります。任意のインターネット利用者にログインを許すものでなくても同じです。アプリケーションの欠陥や盗まれたアカウントが最初の足掛かりになることもあります。すべてのカーネル関連の見出しを普遍的なリモート乗っ取りとして扱うと、先に対処すべきシステムが見えにくくなります。
暗号を破らずに南京錠が破られることもある
証明書の事案は別種の障害です。Mozillaによると、10月17日にeMudhraの中間証明書8件の秘密鍵が侵害されたとの報告を受けました。通信を傍受できる攻撃者は、不正発行された証明書を使ってサイトになりすます可能性があります。Mozillaはその夜OneCRLを通じて該当証明書をブロックし、後にFirefoxと信頼ストアのコンポーネントを更新しました。 その対応には後続のAndroid修正も記録されています.
認証局の署名鍵は、身元を保証する権限です。その侵害は信頼判断への攻撃です。TLS暗号を数学的に破ったという意味ではありません。Mozillaの報告も、LLMが侵害を引き起こしたとは立証していません。
OpenSSLの問題もこの全体像に含まれますが、CAの事案と混同すべきではありません。9月のアドバイザリにはX.509拡張の処理、証明書処理によるリソース枯渇、QUICなど、暗号ライブラリの欠陥が含まれます。 OpenSSLのアドバイザリ索引 影響を受けるバージョンと深刻度を分けて示しています。悪意ある証明書は、信頼すべきでない証明書であってもソフトウェアのバグを露呈させることがあります。
Node.jsの10月21日のセキュリティリリースは、これらの層をつなぎます。eMudhra関連の同梱CAデータを更新し、DNS、TLSホスト名検証などの独立したランタイム問題も修正します。Brotliデコーダの欠陥、 CVE-2026-111497、アプリケーションが攻撃者提供の圧縮データを処理すると、メモリ破損やリモートコード実行を許す可能性があります。プロジェクトはOpenAI Codex Securityの研究者に謝意を示しています。 Nodeのセキュリティ通知 最も深刻な問題をHighと評価しています。公開済みの修正版は26.12.1、24.22.1、22.23.4です。 公式リリースアーカイブ.
APIキーは戦略的資源になりつつある
LiteLLMの侵害は認証情報の問題を特に具体的に示しています。悪意ある1.107.0パッケージは10月21日に公開レジストリへ到達しました。Microsoftは、アプリケーションがLiteLLMを明示的にimportしなくても認証情報収集を起動できるPython起動フックを確認しました。モデル提供元のキーは、開発者やクラウドの認証情報を含む、はるかに広い標的群の一部でした。したがって、パッケージを一つ削除してもマシンへの信頼回復にはなりません。 Microsoftの調査 露出と復旧への影響を説明しています。
LiteLLMの後日の調査は、上流の侵害が公開状態のまま失効されなかったmaster keyに始まり、その後、強力な開発者認証情報とリリース工程にアクセスされたと説明しています。上流の推論APIトークン取得が狙いだったとも報告しています。 正式なインシデント報告 初期の想定をいくつか修正しています。話題になった最初の説明を残すのではなく、調査の進展を追うべきだという教訓です。
AI認証情報で買えるものは、不正なクラウド請求だけではありません。推論、コーディング支援、別の実行者の活動を隠す場所も買えます。アクセスが転売されると、正規アカウントの所有者が費用や執行リスクを負いながら、他人が能力を使うことがあります。特定の盗難キーを誰が買い、何に使ったかを特定するには、依然として証拠が必要です。
中国の研究所について証拠が示すこと
無許可の蒸留への懸念には、記録に基づく根拠があります。Anthropicは9月の報告で、中国を拠点とする研究所に帰属させたキャンペーンを説明し、proxyサービスが不正アカウント、盗難決済情報、盗まれたAPI認証情報を使ってアクセスを提供する仕組みを述べています。同報告は、単一の国家集団ではなく、複数種類の行為者による悪意あるAI支援活動も記述しています。これはAnthropicによる帰属判断であり、主張された参加者全員について独立に確定した結論ではありません。 脅威レポートを読む.
OpenAIの9月30日の開示は、推論抽出キャンペーンの中心的な一連の活動をMoonshot AI関係者に帰属させています。重要なのは、暗号を破らず、データベースを侵害せず、保存されたユーザー会話にも直接アクセスしていないという点です。手口はモデルとのやり取りを操作することでした。 OpenAIの説明 別種の侵害として語り直すべきではありません。
NSA、FBI、CISAも9月、中国拠点のAI企業による産業規模の蒸留について共同警告を発表しました。 政府による勧告の発表 深刻で公に記録された懸念であることを示しています。蒸留自体は正当な学習手法です。問題は、許可、アクセス、データの入手方法です。
私の評価: 推論用認証情報の窃取と無許可の蒸留は、脅威経済の現実的な一部です。上記の情報源は、中国の研究機関がPHPのバグ、eMudhra鍵の侵害、KSMBDの開示、LiteLLMへの攻撃を組織したとは立証していません。これらを一つの作戦に結び付けるには、実行者、インフラ、または盗まれた認証情報の利用を結び付ける証拠が必要です。共通の動機は調査の理由にはなりますが、帰属判断の代わりにはなりません。
相手が群れを動かせるとき
重要な変化は経済面です。モデルはコードを調べ、テストを提案し、結果の調査を支援できます。ツールを使うagentに組み込めば、その循環を繰り返せます。多くのagentを並行稼働させれば、実行者は複数の仮説を同時に調べられます。すべての試行が正しくなるわけでも、すべての標的が脆弱になるわけでもありません。継続的な調査が安くなるのです。
具体的な防御例は OpenAIの10月23日の封じ込め報告。同社は、専用に構築した自社インフラの複製をテストするagent群について説明しています。ソースや設定へのアクセス、監視、限定された目標を備えています。VM脱出や隔離に関する発見に加え、次のようなカーネル問題への取り組みも報告しています: CVE-2026-74753, CVE-2026-80521 および CVE-2026-80841。これらの管理された実験は、監督のない公開botがあらゆるサーバーを侵害できる証拠ではありません。防御側が継続的な機械支援テストを真剣に受け止める理由を示しています。
小規模な運用者にとって、目立たないことの利点が変わります。別のホストを調べるコストが低ければ、隠れているだけでは守りにくくなります。チームが本来の仕事をしている間にも、攻撃者は試行を続けられます。防御では警告を増やすだけでなく、信頼できる兆候から検証済み修正までの道のりを短くする必要があります。
有用な防御agentには境界が必要です
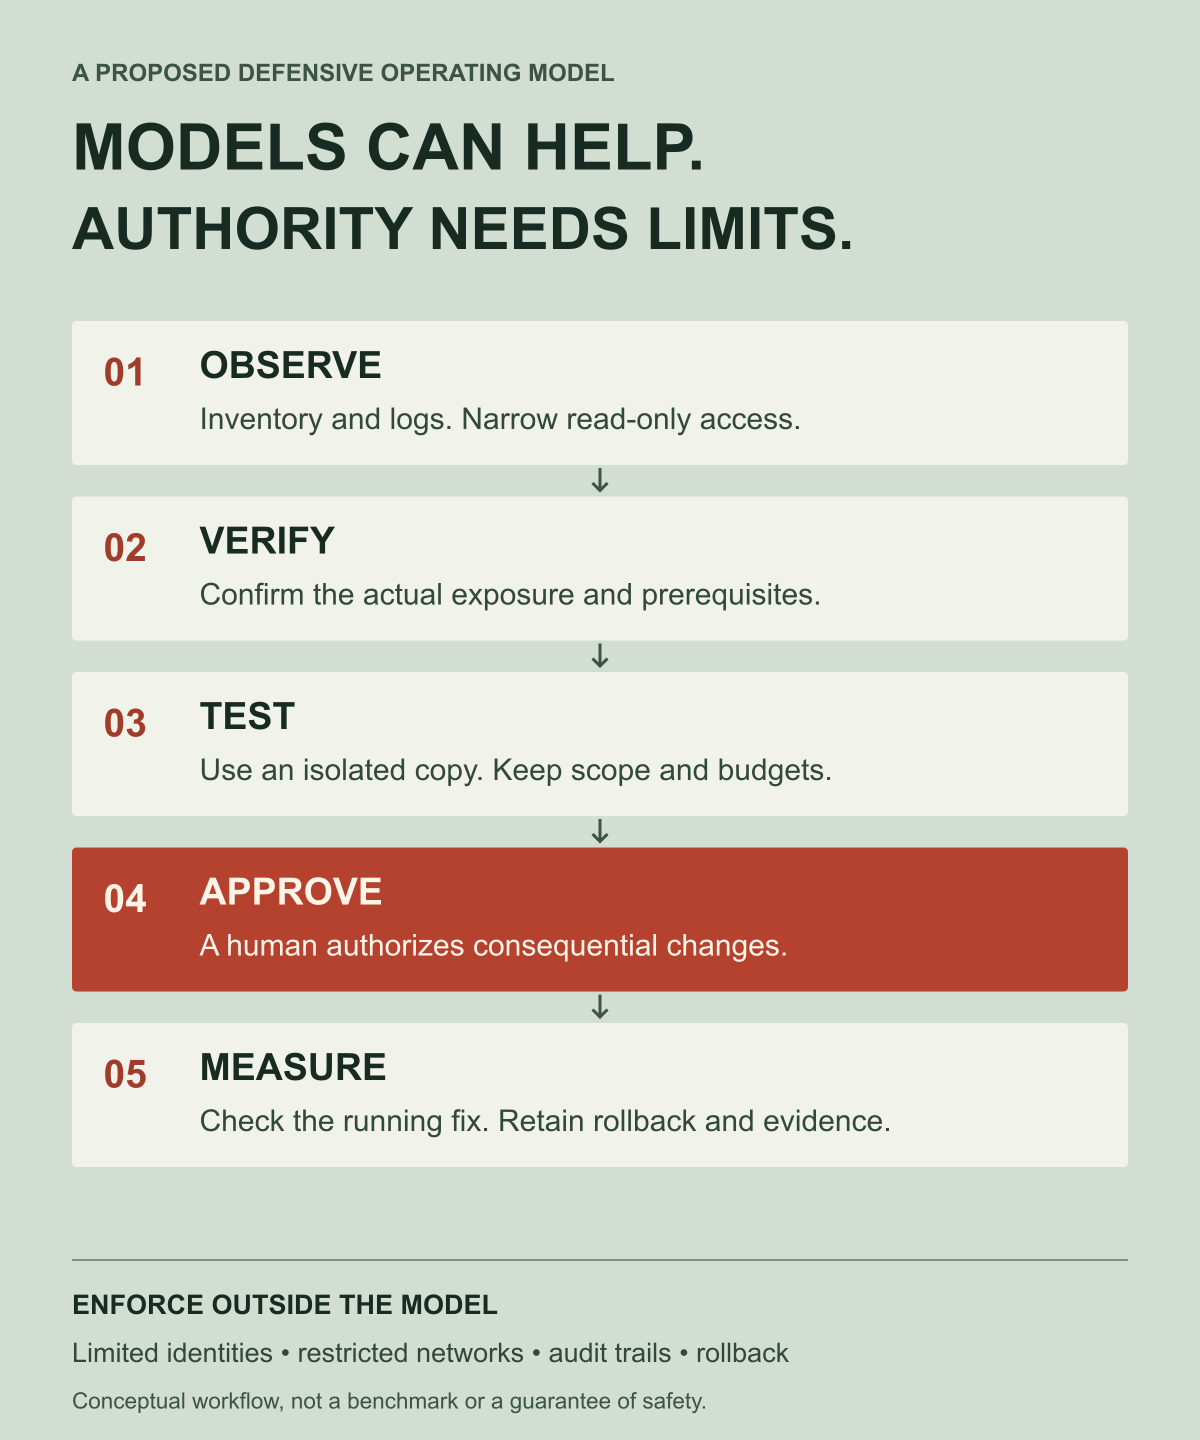
私の考えでは、最初に役立つセキュリティagentは、綿密な調査担当です。導入済みソフトウェアと到達可能なサービスを地図化し、アドバイザリを実環境に結び付け、メンテナーが行動できる証拠を作ります。もう一つの役割は、使い捨て環境で修正案を試すことです。どちらにも無制限の本番認証情報は必要ありません。
導入の順序は慎重に決めるべきです:
- 観察: 最小限の読み取り専用アクセスで、インベントリ、バージョン、ログを収集してください。
- 検証: 脆弱なコードパスが存在し、到達可能かを確かめてください。バージョン文字列だけでは、ディストリビューターによるバックポートを見落とすことがあります。
- テスト: 管理された複製環境で再現・検証し、予算と範囲はモデルの外側で強制してください。
- 変更: 本番環境に重大な影響を与える操作には承認を必須とし、段階的に展開して、検証済みのロールバックを用意してください。
- 測定: 稼働中のシステム、保持された証拠、サービスの健全性、そして実際に露出が減ったかを確認してください。
ログ、チケット、リポジトリのファイルには攻撃者が制御するテキストが含まれることがあります。それを権威ある指示として扱う防御側は、別の攻撃面になり得ます。モデルが自信満々に聞こえても、限定されたID、隔離されたツール、制限されたネットワークアクセス、独立して強制される行動ルールが重要です。推論が速くなっても、広い権限が安全になるわけではありません。
研究所は能力を売る。そして盾も売る。
ここでビジネスモデルは不穏になります。攻撃コストを下げ得る能力を開発する同じ企業が、それを不可欠な防御ツールとして売り込んでいます。顧客は、製品カテゴリーそのものが加速させているリスクを管理するため、継続的に支払い続けることになりかねません。
この懸念の背後には現実の商業構造があります。AnthropicのGlasswing発表では、モデルクレジット最大1億ドルと、オープンソースセキュリティ団体への400万ドルの寄付を約束し、プレビュー支援後の有料利用にも触れました。10月には既存のGlasswing参加者が拡張版Cyber Verification Programへ移行していました。 プログラムのページ 深刻な防御施策であると同時に、高度なセキュリティ能力をめぐる市場の一部でもあります。
これをAIセキュリティ税と呼ぶために、研究所が数十年前のバグを作った、あるいは意図的に攻撃を組織したと主張する必要はありません。ここで指摘するのはインセンティブです。強力なモデルが広まれば、モデル支援による防御への需要が高まり、能力を提供する企業がその支出を取り込めます。アクセス制限、価格、安全性の主張、約束された保護が機能する証拠を、一般の人々が検証できるべきです。
公平な反論もあります。防御研究は、一時的な発見優位を恒久的な公開パッチへ変え、モデルのサブスクリプションを買わない人も守ることができます。その利点は現実です。恐れも楽観も十分な証拠とみなさず、実際に導入された修正と安全な既定値を基準に業界を評価すべきです。
ボトルネックは発見後のすべてにある
モデルはメンテナーが確認できる速さを上回って所見を出すことがあります。Anthropicの開示ダッシュボードは、日付が明記された10月2日時点で、591プロジェクトにまたがる6,157件の開示済み所見と、上流で確認された516件のパッチを報告しました。検証段階はさまざまで、パッチ数から修正の導入範囲は分からないと注意しています。 手法は見出しの数字と同じくらい重要です.
教訓は、数字を引き算して、悪用可能な未修正サーバーが何千台もあると発表することではありません。発見、確認、上流での修正、展開は別々の仕事だということです。最初の仕事だけに資金を出せば、残りを担う人々に負担が押し付けられます。
私が望むのは、再現可能な報告、メンテナーの対応力、公開修正、使いやすい更新経路、独立検証済みの封じ込めといった成果に報いるセキュリティ市場です。顧客は証拠を別の提供元に持ち込めるべきです。広く使われるライブラリの安全を保つために、小規模メンテナーが企業向けAI契約を必要としてはなりません。
次のセキュリティ時代には、モデルがモデルを監視し、agentが別のagentに対する防御を試すようになるでしょう。しかし、持続可能な防御を、最大の群れに支払える人だけに依存させてはなりません。露出の少ないインフラ、権限を絞った認証情報、より安全に失敗するソフトウェア、良い証拠に基づいて行動できる人も必要です。
問いはAIが穴を見つけられるかだけではありません。誰が修正を得るのか、誰が防御を支配するのか、誰に請求書が届くのかです。
編集注: この記事では、検証済みのインシデント報道、ベンダーによる帰属、筆者の分析を分けています。概念図はChatGPTで生成し、インフォグラフィックはリンク先の記録に基づいて作成しました。この記事のために稼働中のシステムへexploitを実行していません。行動する前に、使用中の正確な製品と構成に関する最新のアドバイザリを確認してください。