Laboratorierne, der gør software lettere at bryde, sælger også værktøjerne til at forsvare den. Denne måneds sikkerhedshændelser viser, hvorfor forretningsmodellen bør granskes — og hvorfor svaret ikke kan være endnu en sort boks med en større API-regning.
Et akavet salgsargument er ved at tage form i AI-branchen: Modellerne bliver stærke nok til at finde sprækkerne i din infrastruktur, så du bør nok bruge modellerne til at hjælpe med at lukke dem.
Jeg kalder den resulterende regning for AI-sikkerhedsskat. Det omfatter mere end et abonnement. Det er ingeniørtid, udgifter til inferens, nødrettelser og den driftsmæssige kompleksitet ved at følge med maskiner, der løbende kan undersøge software. Små teams betaler med nætter og weekender. Store organisationer betaler med endnu et lag sikkerhedsinfrastruktur.
Oktober måneds hændelser gør dette perspektiv konkret. De gør det også let at fortælle en for pæn historie: én global AI-angrebsbølge, én udenlandsk synder og én leverandør med kuren. Beviserne understøtter et mere interessant argument. Gamle fejl, kompromitteret tillid, stjålne legitimationsoplysninger og stadig mere kompetente agenter påvirker hinanden. De har ikke alle samme årsag.
Rapportering kontrolleret 24. oktober 2026. Dette er en analyse af de større hændelser og Linux-sårbarhedsfamilier, der er relevante for denne bølge, ikke et udtømmende katalog over alle Linux-CVE'er. Datoerne nedenfor skelner mellem den oprindelige offentliggørelse og fornyet opmærksomhed. Hændelsesdetaljer og leverandørers rettelsesstatus kan ændre sig.
En travl måned, flere forskellige fejl
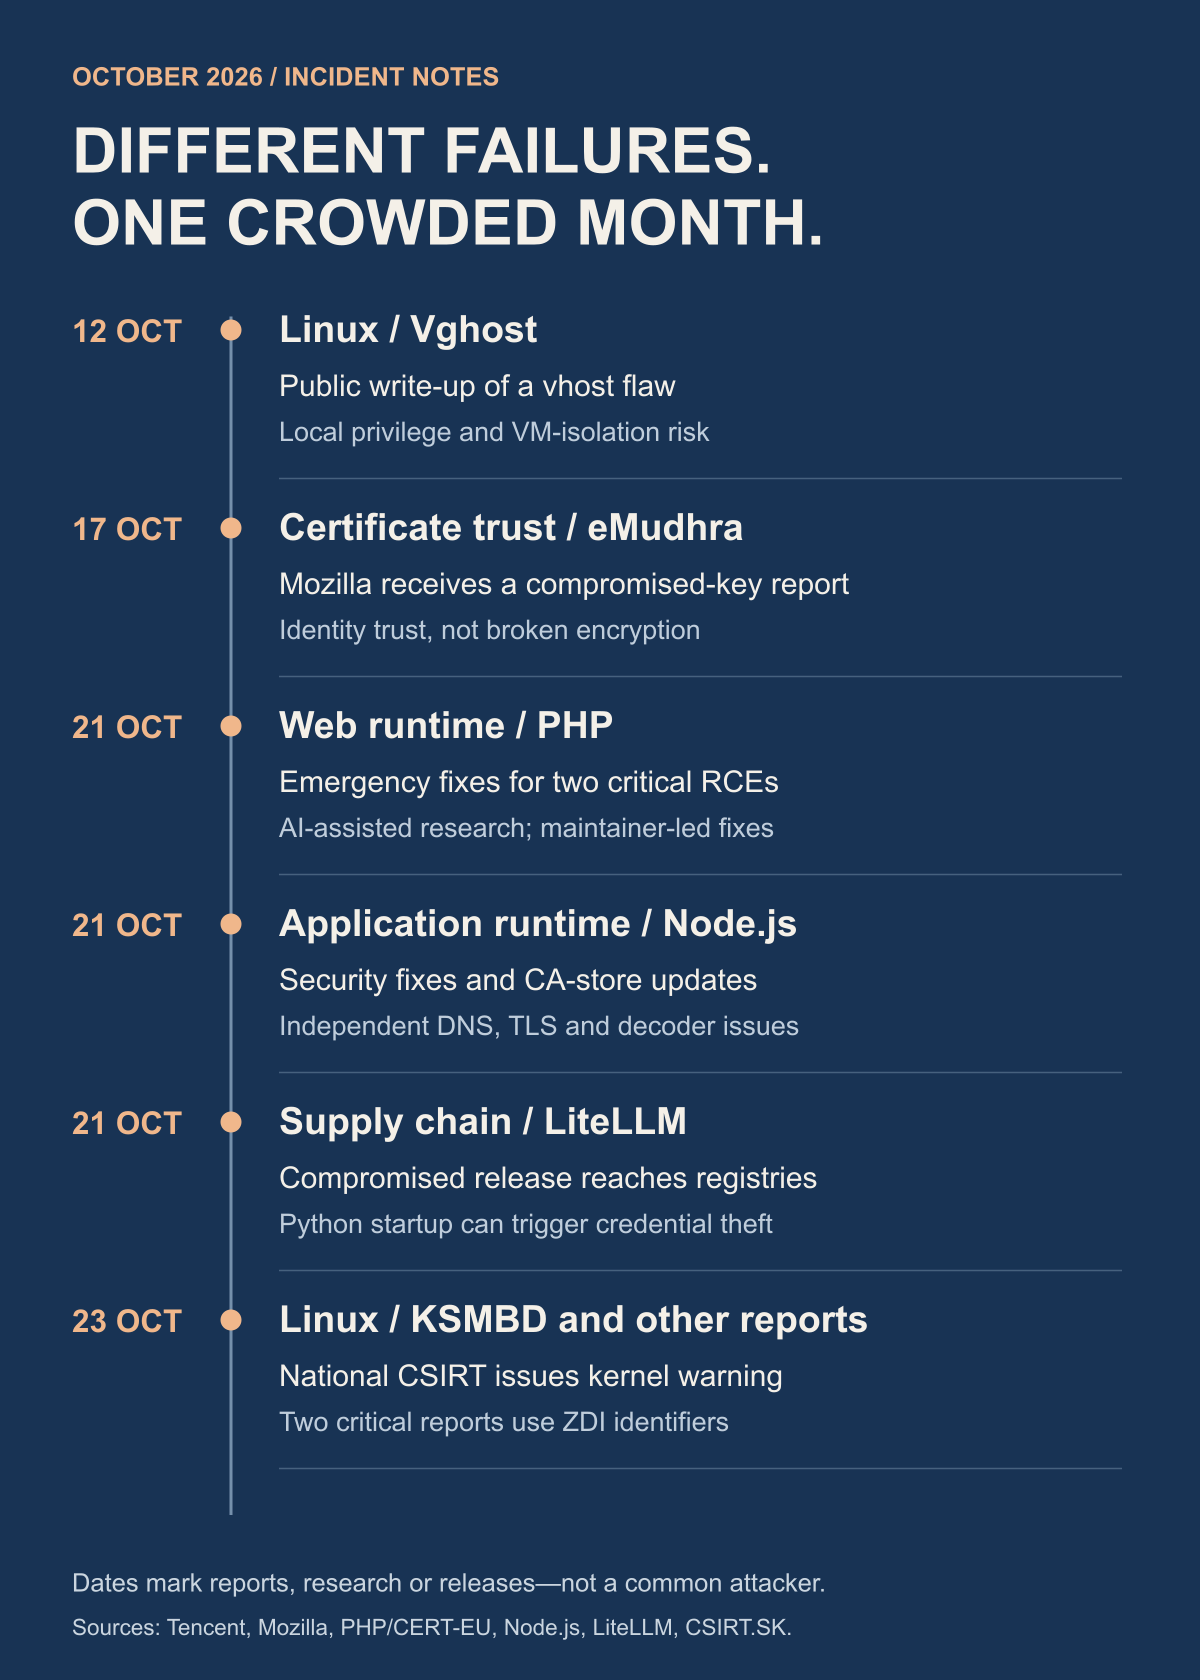
Den 21. oktober udsendte PHP nødrettelser til to fejl, der muliggjorde fjernkørsel af kode uden godkendelse: CVE-2026-109618 og CVE-2026-109619, begge vurderet til 9,2. Den ene indebærer hukommelseskorruption under håndtering af utilstrækkelig hukommelse; den anden vedrører forældet tilstand for en anmodning. Det er problemer i runtime-miljøet, så det er ikke nok kun at rette applikationskoden. CERT-EU's vejledning beskriver de berørte grene og hvor hastende det er.
Der er en dokumenteret AI-forbindelse her. OpenAI siger Calif brugte GPT-5.6 Sol i forskningen, mens Wiz uafhængigt rapporterede begge fejl. PHP's vedligeholdere stod i spidsen for rettelserne og udgivelsen. Anerkendelsen tilfalder det koordinerede arbejde mellem mennesker og model, ikke en chatbot, der handlede alene.
De første rettede udgivelser er PHP 8.5.12, 8.4.27, 8.3.36 og 8.2.35. Distributører kan tilbagespille rettelser under andre pakkeversioner. Det er værd at bemærke, at CERT-EU opdaterede sin vejledning 23. oktober for at tilføje CVE-2026-115560, et tredje RCE-problem, der involverer en usædvanlig konfiguration. PHP vurderede risikoen som usandsynlig og planlagde ikke en nødudgivelse; vejledningen beskriver en midlertidig afhjælpning. En artikel, der stoppede ved onsdagens meddelelse om rettelser, ville allerede være ufuldstændig. Tjek de officielle PHP-udgivelser samt den aktuelle vejledning fra leverandøren.
Linux-historien er større end én skræmmende overskrift
De nyeste rapporter om kritiske kernel-fejl fortjener opmærksomhed. Slovakiets CSIRT advarede 23. oktober om offentligt eksponerede sårbarhedsrapporter, herunder to KSMBD-fils serverproblemer vurderet til 9,0: ZDI-CAN-33549 og ZDI-CAN-33774. Deres forudsætninger er forskellige: Den ene involverer SMB Direct/RDMA; den anden handler om protokolhåndtering og en skrivevej knyttet til adgang til delte mapper. Eksponeringen afhænger af den tjeneste og konfiguration, der faktisk bruges. ZDIs egen oversigt bekræfter identifikatorerne og vurderingerne.
Da vejledningen blev offentliggjort, angav de to rapporter ikke ikke har CVE-identifikatorer. Den forskel betyder noget. Et kritisk problem bliver ikke ufarligt, mens det venter på en CVE, og en kritisk vurdering viser ikke, at alle Linux-maskiner er eksponerede. Administratorer bør begrænse adgangen til berørte tjenester og følge distributørens faktiske status for rettelser.
Der er også en kritisk tildelt CVE i den seneste Linux-diskussion: CVE-2025-39682, en fejl i kernelens TLS-modtagevej. NVD angiver en score på 9,8 og en CISA-reference til kendt udnyttelse. Den blev oprindeligt offentliggjort i september 2025, ikke først opdaget i oktober i år. Red Hat vurderer sine produkter anderledes, hvilket viser, hvorfor en universel vurdering og leverandørens praktiske vurdering af eksponering kan være uenige.
Det er kun en del af det relevante Linux-billede:
Copy Fail — CVE-2026-31431
AI-assisteret opdagelse af en fejl i kernelens sidecache, offentligt afsløret 29. april. Fejlen muliggør lokal rettighedsforøgelse på berørte kerner. En fjernangriber skal stadig først have en vej til lokal kodekørsel. Forskerens afsløring.
Dirty Frag / Fragnesia — CVE-2026-43284, CVE-2026-43500, CVE-2026-46300
Relaterede problemer med rettighedsforøgelse i sidecachen blev offentliggjort i maj. Netværkskomponenter og konfiguration påvirker, om de kan nås; Microsofts undersøgelse skelner mellem observeret aktivitet og ubekræftet udnyttelse af enkelte varianter. Microsofts undersøgelse.
CrackArmor
Ni AppArmor-sårbarheder repræsenteret af elleve CVE-identifikatorer på rettelsesniveau. Ubuntu dokumenterer forudsætninger om lokal bruger og forskellig påvirkning på tværs af versioner, herunder omgåelse af politikker og rettighedsforøgelse. Ubuntus fulde matrix.
Netværkskvartetten — DirtyAH6, TUNderflow, PPPoEject, DiagSpill
CVE-2026-80844, CVE-2026-81000, CVE-2026-68121 og CVE-2026-74469. Septemberomtaler beskriver veje til lokal root-adgang med forskellige krav til namespaces, capabilities og moduler. Red Hat-bulletin.
Vghost — CVE-2026-74580
En vhost-fejl kan muliggøre lokal rettighedsforøgelse med risiko for VM-escape i bestemte konfigurationer. Tencents vejledning siger udtrykkeligt, at det undersøgte CVM-miljø ikke var eksponeret for VM-escape-stien. Tencent-vejledning.
Andre kernel-stier — CVE-2026-53266, CVE-2025-39964
Det første problem vedrører ebtables SNAT under bestemte broregler; det andet samtidige AF_ALG-skrivninger. Deres forudsætninger og konsekvenser er forskellige. SNAT-vurdering; Vurdering af AF_ALG.
Den praktiske lære er at skelne mellem fjernindgang fra hvad der sker efter indgangen. En sårbarhed, der giver lokal root-adgang, kan være ødelæggende på en delt server, build-runner eller agentvært, selv når den ikke giver en vilkårlig internetbesøgende mulighed for at logge ind. En applikationsfejl eller en stjålet konto kan give det første fodfæste. Hvis hver kerneloverskrift behandles som en universel fjern overtagelse, bliver de systemer, der faktisk bør prioriteres, sværere at se.
Hængelåsen kan svigte, uden at krypteringen brydes
Certifikathændelsen er en anden type fejl. Mozilla oplyser, at de 17. oktober modtog en rapport om, at de private nøgler til otte eMudhra-mellemliggende certifikater var blevet kompromitteret. En angriber, der kan opsnappe en forbindelse, kunne muligvis bruge svigagtigt udstedte certifikater til at udgive sig for et websted. Mozilla blokerede de berørte certifikater gennem OneCRL samme aften og opdaterede senere Firefox og dets komponenter til tillidslageret. Dens svar registrerer også en efterfølgende Android-rettelse.
En certifikatmyndigheds signeringsnøgle giver myndighed til at bekræfte identiteter. Et kompromis angriber denne tillidsbeslutning. Det betyder ikke, at nogen matematisk har brudt TLS-kryptering. Mozillas beskrivelse fastslår heller ikke, at en LLM forårsagede kompromitteringen.
OpenSSL-problemer hører også til her, men må ikke forveksles med CA-hændelsen. Septembervejledningen omfatter håndtering af X.509-udvidelser, ressourceudtømning ved certifikatbehandling, QUIC og andre fejl i kryptografibiblioteket. OpenSSL-vejledningsindeks skelner mellem berørte versioner og alvorlighedsgrad. Et ondsindet certifikat kan afsløre en softwarefejl, selv om certifikatet aldrig burde være betroet.
Node.js' sikkerhedsudgivelse 21. oktober samler disse lag: Den opdaterer det medfølgende CA-materiale til eMudhra og retter uafhængige problemer med DNS, TLS-værtsnavnevalidering og andre runtime-problemer. En fejl i Brotli-dekoderen, CVE-2026-111497, kan muliggøre hukommelseskorruption og fjernkørsel af kode, når en applikation behandler komprimerede data leveret af en angriber; projektet krediterer forskere fra OpenAI Codex Security. Nodes sikkerhedsmeddelelse vurderer sine alvorligste problemer som High. De offentliggjorte rettede versioner er 26.12.1, 24.22.1 og 22.23.4. Officielt udgivelsesarkiv.
API-nøgler bliver en strategisk ressource
LiteLLM-kompromitteringen gør problemet med legitimationsoplysninger særligt konkret. Den ondsindede pakke 1.107.0 nåede offentlige registre 21. oktober. Microsoft fandt Python-opstartshooks, der kunne aktivere en indsamler af legitimationsoplysninger uden at en applikation udtrykkeligt importerede LiteLLM. Modeludbydernøgler var en del af et langt bredere sæt mål, der også omfattede udvikler- og cloudlegitimationsoplysninger. Fjernelse af én pakke er derfor ikke det samme som at genoprette tilliden til maskinen. Microsofts undersøgelse forklarer konsekvenserne for eksponering og genopretning.
LiteLLM's egen senere undersøgelse sporer den oprindelige kompromittering upstream til en eksponeret hovednøgle, som ikke blev tilbagekaldt, efterfulgt af adgang til stærke udviklerlegitimationsoplysninger og udgivelsesprocessen. Den beskriver også et fokus på at skaffe upstream-inferens-API-tokens. Den kanoniske hændelsesbeskrivelse korrigerer nogle tidlige antagelser. Det minder os om at følge undersøgelsen i stedet for at fastholde den første forklaring, der gik viralt.
En AI-legitimationsoplysning kan nu købe mere end en falsk cloudregning. Den kan købe ræsonnering, hjælp til kodning og et sted at skjule en anden aktørs aktivitet. Hvis adgangen videresælges, kan den retmæssige kontohaver stå med omkostninger og håndhævelsesrisiko, mens en anden udnytter kapaciteten. Det kræver stadig beviser at fastslå, hvem der købte en bestemt stjålen nøgle, og hvad den blev brugt til.
Hvad beviserne siger om kinesiske laboratorier
Der er et dokumenteret grundlag for bekymring om uautoriseret destillation. I sin rapport fra september beskriver Anthropic kampagner, som virksomheden tilskriver Kina-baserede laboratorier, og forklarer, hvordan proxytjenester kan bruge falske konti, stjålne betalingsoplysninger og stjålne API-legitimationsoplysninger til at give adgang. Samme rapport beskriver ondsindede AI-assisterede operationer fra flere typer aktører, ikke én national gruppe. Det er Anthropics tilskrevne fund, ikke en uafhængig dom over hver påstået deltager. Læs trusselsrapporten.
OpenAIs offentliggørelse 30. september tilskriver en central klynge i en kampagne for at udtrække ræsonneringsevner til personer med tilknytning til Moonshot AI. Det er afgørende, at kampagnen ifølge rapporten ikke brød kryptering, kompromitterede en database eller fik direkte adgang til gemte brugersamtaler. Metoden var manipulation af modelinteraktioner. OpenAIs beskrivelse bør ikke genfortælles som en anden type brud.
NSA, FBI og CISA udsendte også en fælles advarsel i september om destillation i industriel skala hos Kina-baserede AI-virksomheder. Meddelelse om myndighedernes vejledning fastslår, at dette er en alvorlig, offentligt dokumenteret bekymring. Destillation er fortsat en legitim træningsteknik; spørgsmålene handler om tilladelse, adgang og hvordan dataene blev indhentet.
Min vurdering: stjålne legitimationsoplysninger til inferens og uautoriseret destillation er en troværdig del af trusselsøkonomien. Kilderne ovenfor fastslår ikke, at kinesiske laboratorier organiserede PHP-fejlene, kompromitteringen af eMudhra-nøglen, KSMBD-afsløringerne eller LiteLLM-angrebet. At forbinde disse hændelser til én kampagne ville kræve beviser, der knytter aktører, infrastruktur eller brugen af stjålne legitimationsoplysninger sammen. Fælles incitamenter er en grund til at undersøge sagen, ikke en erstatning for attribution.
Når den anden side kan køre en sværm
Det vigtige skift er økonomisk. En model kan inspicere kode, foreslå test og hjælpe med at undersøge resultatet. Placer den i en agent, der bruger værktøjer, så kan den gentage processen. Med mange agenter i parallel kan en operatør undersøge flere hypoteser på én gang. Det betyder ikke, at ethvert forsøg lykkes, eller at ethvert mål er sårbart. Det betyder, at vedvarende undersøgelser bliver billigere.
Et konkret defensivt eksempel findes i OpenAIs rapport om inddæmning 23. oktober. Virksomheden beskriver flåder af agenter, der tester specialbyggede kopier af dens infrastruktur med adgang til kildekode og konfiguration, overvågning og afgrænsede mål. Den rapporterer resultater om VM-escape og isolation samt arbejde med kernelproblemer, herunder CVE-2026-74753, CVE-2026-80521 og CVE-2026-80841. Disse kontrollerede eksperimenter er ikke bevis for, at en offentligt tilgængelig bot uden opsyn kan bryde ind på enhver server. De viser, hvorfor forsvarere tager vedvarende maskinstøttet test alvorligt.
For en lille operatør ændrer dette værdien af at være uinteressant. Uklarhed beskytter mindre, når det koster lidt at kontrollere endnu en vært. Angriberen kan blive ved, mens dit team passer sit egentlige arbejde. Forsvaret bør forkorte vejen fra et troværdigt signal til en verificeret rettelse i stedet for blot at generere flere alarmer.
Nyttige defensive agenter har brug for grænser
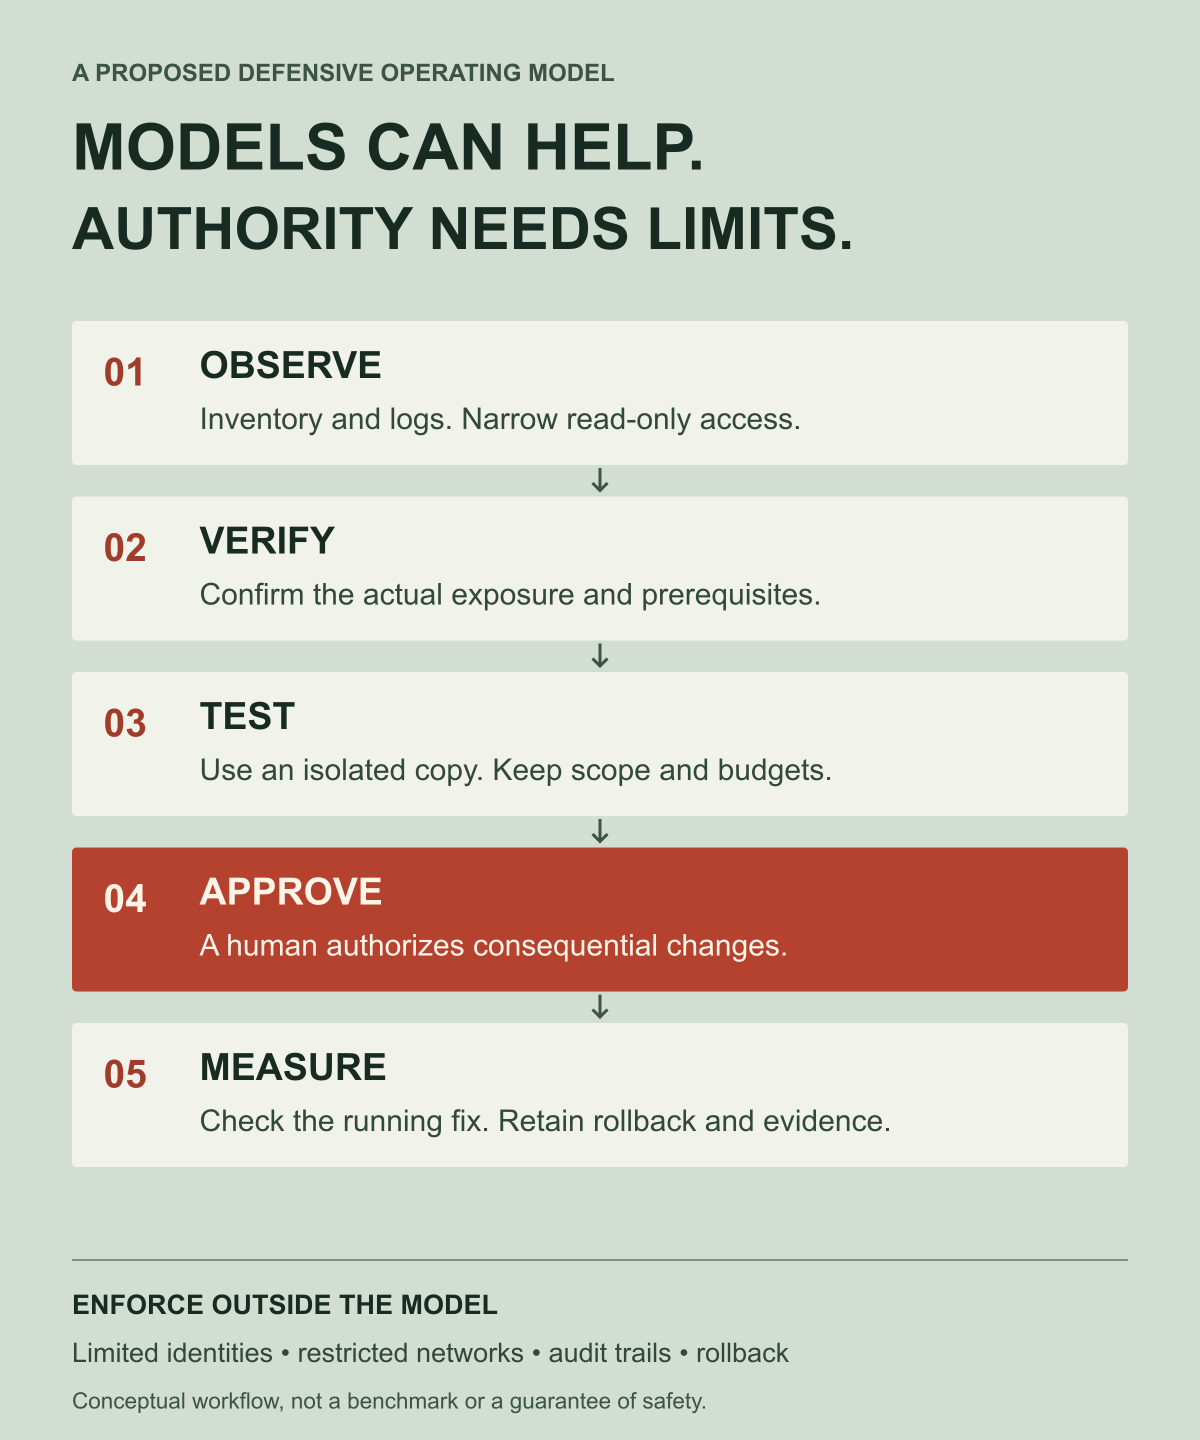
Efter min mening er den første nyttige sikkerhedsagent en omhyggelig efterforsker. Den kortlægger installeret software og tilgængelige tjenester, forbinder vejledninger med det faktiske miljø og fremlægger beviser, som en vedligeholder kan handle på. En anden rolle er at teste en foreslået rettelse i et midlertidigt miljø. Ingen af delene kræver ubegrænsede produktionslegitimationsoplysninger.
Rækkefølgen for indførelse bør være velovervejet:
- Observer: indsamle inventar, versioner og logfiler med snæver adgang, der kun giver læserettigheder.
- Verificér: fastslå, om den sårbare kodevej er til stede og kan nås. En versionsstreng alene overser muligvis en rettelse, som en distributør har tilbagespillet.
- Test: reproducere og validere i en kontrolleret kopi med budgetter og omfang håndhævet uden for modellen.
- Ændring: kræve godkendelse af væsentlige produktionshandlinger og derefter bruge en trinvis udrulning og en afprøvet tilbagerulning.
- Mål: kontrollere det kørende system, bevarede beviser, tjenesternes tilstand, og om eksponeringen reelt er faldet.
Logfiler, sager og fillageret i et repository kan indeholde tekst, som en angriber kontrollerer. En forsvarer, der behandler teksten som autoritet, kan blive endnu en angrebsflade. Begrænsede identiteter, isolerede værktøjer, begrænset netværksadgang og uafhængigt håndhævede regler for handlinger er vigtige, selv når modellen lyder sikker. Hurtigere ræsonnering gør ikke brede tilladelser sikrere.
Laboratoriet sælger evnen. Derefter sælger det skjoldet.
Her bliver forretningsmodellen ubehagelig. De samme virksomheder, der udvikler funktioner, som kan sænke prisen på angreb, fremstiller dem som nødvendige forsvarsværktøjer. Kunder kan ende med en løbende regning for at håndtere en risiko, som produktkategorien selv fremskynder.
Under bekymringen ligger en reel kommerciel struktur. Anthropics Glasswing-meddelelse forpligtede op til 100 millioner dollars i modelkreditter og 4 millioner dollars i donationer til open source-sikkerhedsorganisationer; den beskrev også betalt brug efter forhåndsstøtten. I oktober var eksisterende Glasswing-medlemmer på vej ind i det udvidede Cyber Verification Program. Programsiden er både et seriøst forsvarsinitiativ og en del af et marked for avancerede sikkerhedsfunktioner.
At kalde det en AI-sikkerhedsskat kræver ikke, at man hævder, at laboratorierne opfandt årtier gamle fejl eller bevidst organiserede angreb. Udtrykket peger på et incitament: Efterhånden som stærke modeller spredes, kan efterspørgslen efter modelassisteret forsvar vokse, og udbyderne kan få del i udgifterne. Offentligheden bør kunne undersøge adgangsbegrænsninger, priser, sikkerhedspåstande og beviserne for, at den lovede beskyttelse virker.
Der er et rimeligt modargument. Defensiv forskning kan omdanne en midlertidig opdagelsesfordel til permanente offentlige rettelser, herunder rettelser, der beskytter mennesker, som aldrig køber et modelabonnement. Den gevinst er reel. Den taler for at bedømme branchen efter udrullede rettelser og sikrere standardindstillinger frem for at behandle frygt eller optimisme som tilstrækkeligt bevis.
Flaskehalsen er alt det, der følger efter opdagelsen
Modeller kan producere resultater hurtigere, end vedligeholderne nødvendigvis kan gennemgå dem. Anthropics dashboard for sårbarhedsafsløringer viste i det udtrykkeligt daterede øjebliksbillede fra 2. oktober 6.157 afsløringer på tværs af 591 projekter og 516 kendte upstream-rettelser. Dashboardet advarer om, at tallene dækker forskellige valideringsfaser, og at antallet af rettelser ikke viser, hvor bredt de er installeret. Metoden betyder lige så meget som tallet i overskriften.
Læren er ikke at trække tallene fra hinanden og annoncere tusindvis af udnyttelige, urettede servere. Opdagelse, bekræftelse, upstream-rettelse og udrulning er separate opgaver. Finansiering af kun den første opgave skubber arbejdet over på dem, der har ansvaret for resten.
Jeg foretrækker et sikkerhedsmarked, der belønner resultater: reproducerbare rapporter, kapacitet hos vedligeholdere, offentlige rettelser, brugbare opdateringsveje og uafhængigt afprøvet begrænsning af skade. Kunder bør kunne tage deres beviser med til en anden leverandør. Små vedligeholdere bør ikke behøve en enterprise-AI-aftale for at holde et bredt anvendt bibliotek sikkert.
Den næste sikkerhedstid vil sandsynligvis omfatte modeller, der overvåger modeller, og agenter, der tester andre agenters forsvar. Et holdbart forsvar kan dog ikke helt afhænge af, hvem der har råd til den største sværm. Det kræver også mindre eksponeret infrastruktur, legitimationsoplysninger med færre beføjelser, software der fejler mere sikkert, og mennesker med mandat til at handle på gode beviser.
Spørgsmålet er ikke længere kun, om AI kan finde hullet. Det er, hvem der får rettelsen, hvem der styrer forsvaret, og hvem der modtager regningen.
Redaktionel note: Artiklen adskiller verificeret incidentrapportering, leverandørattribution og forfatterens analyse. De konceptuelle illustrationer blev genereret med ChatGPT; infografikkerne er udarbejdet ud fra de linkede kilder. Ingen exploit blev kørt mod et aktivt system til denne artikel. Før du handler, bør du læse den aktuelle vejledning for præcis dit produkt og din konfiguration.