Τα εργαστήρια που κάνουν το λογισμικό ευκολότερο να παραβιαστεί πουλούν επίσης εργαλεία άμυνας. Τα περιστατικά ασφάλειας αυτού του μήνα δείχνουν γιατί αξίζει να εξεταστεί αυτό το επιχειρηματικό μοντέλο—και γιατί η απάντηση δεν μπορεί να είναι άλλο ένα μαύρο κουτί με μεγαλύτερο λογαριασμό API.
Στον κλάδο της AI διαμορφώνεται μια άβολη επιχειρηματολογία πωλήσεων: τα μοντέλα γίνονται αρκετά ισχυρά ώστε να βρίσκουν τα ρήγματα στην υποδομή σας, οπότε μάλλον θα πρέπει να τα χρησιμοποιήσετε για να τα σφραγίσετε.
Ονομάζω τον λογαριασμό που προκύπτει Ο φόρος ασφάλειας της AI. Περιλαμβάνει περισσότερα από μια συνδρομή. Είναι ο χρόνος μηχανικών, η δαπάνη για συμπερασματοδότηση, οι έκτακτες διορθώσεις και η επιχειρησιακή πολυπλοκότητα που απαιτούνται για να συμβαδίζουμε με μηχανές που εξετάζουν συνεχώς το λογισμικό. Οι μικρές ομάδες πληρώνουν με νύχτες και Σαββατοκύριακα. Οι μεγάλοι οργανισμοί πληρώνουν με ένα ακόμη επίπεδο υποδομής ασφάλειας.
Τα περιστατικά του Οκτωβρίου κάνουν αυτό το ενδεχόμενο απτό. Κάνουν επίσης εύκολο να ειπωθεί μια υπερβολικά τακτοποιημένη ιστορία: ένα παγκόσμιο κύμα επιθέσεων AI, ένας ξένος ένοχος, ένας προμηθευτής με τη θεραπεία. Τα στοιχεία στηρίζουν ένα πιο ενδιαφέρον επιχείρημα. Παλιές ευπάθειες, κλονισμένη εμπιστοσύνη, κλεμμένα διαπιστευτήρια και ολοένα ικανότεροι agent αλληλεπιδρούν. Δεν έχουν όλα την ίδια αιτία.
Η αναφορά ελέγχθηκε στις 24 Οκτωβρίου 2026. Πρόκειται για ανάλυση των σημαντικών περιστατικών και οικογενειών ευπαθειών Linux που σχετίζονται με αυτό το κύμα, όχι για εξαντλητικό κατάλογο κάθε CVE Linux. Οι ημερομηνίες παρακάτω διακρίνουν την αρχική γνωστοποίηση από την ανανεωμένη προσοχή. Οι λεπτομέρειες περιστατικών και η κατάσταση διορθώσεων των προμηθευτών μπορεί να αλλάξουν.
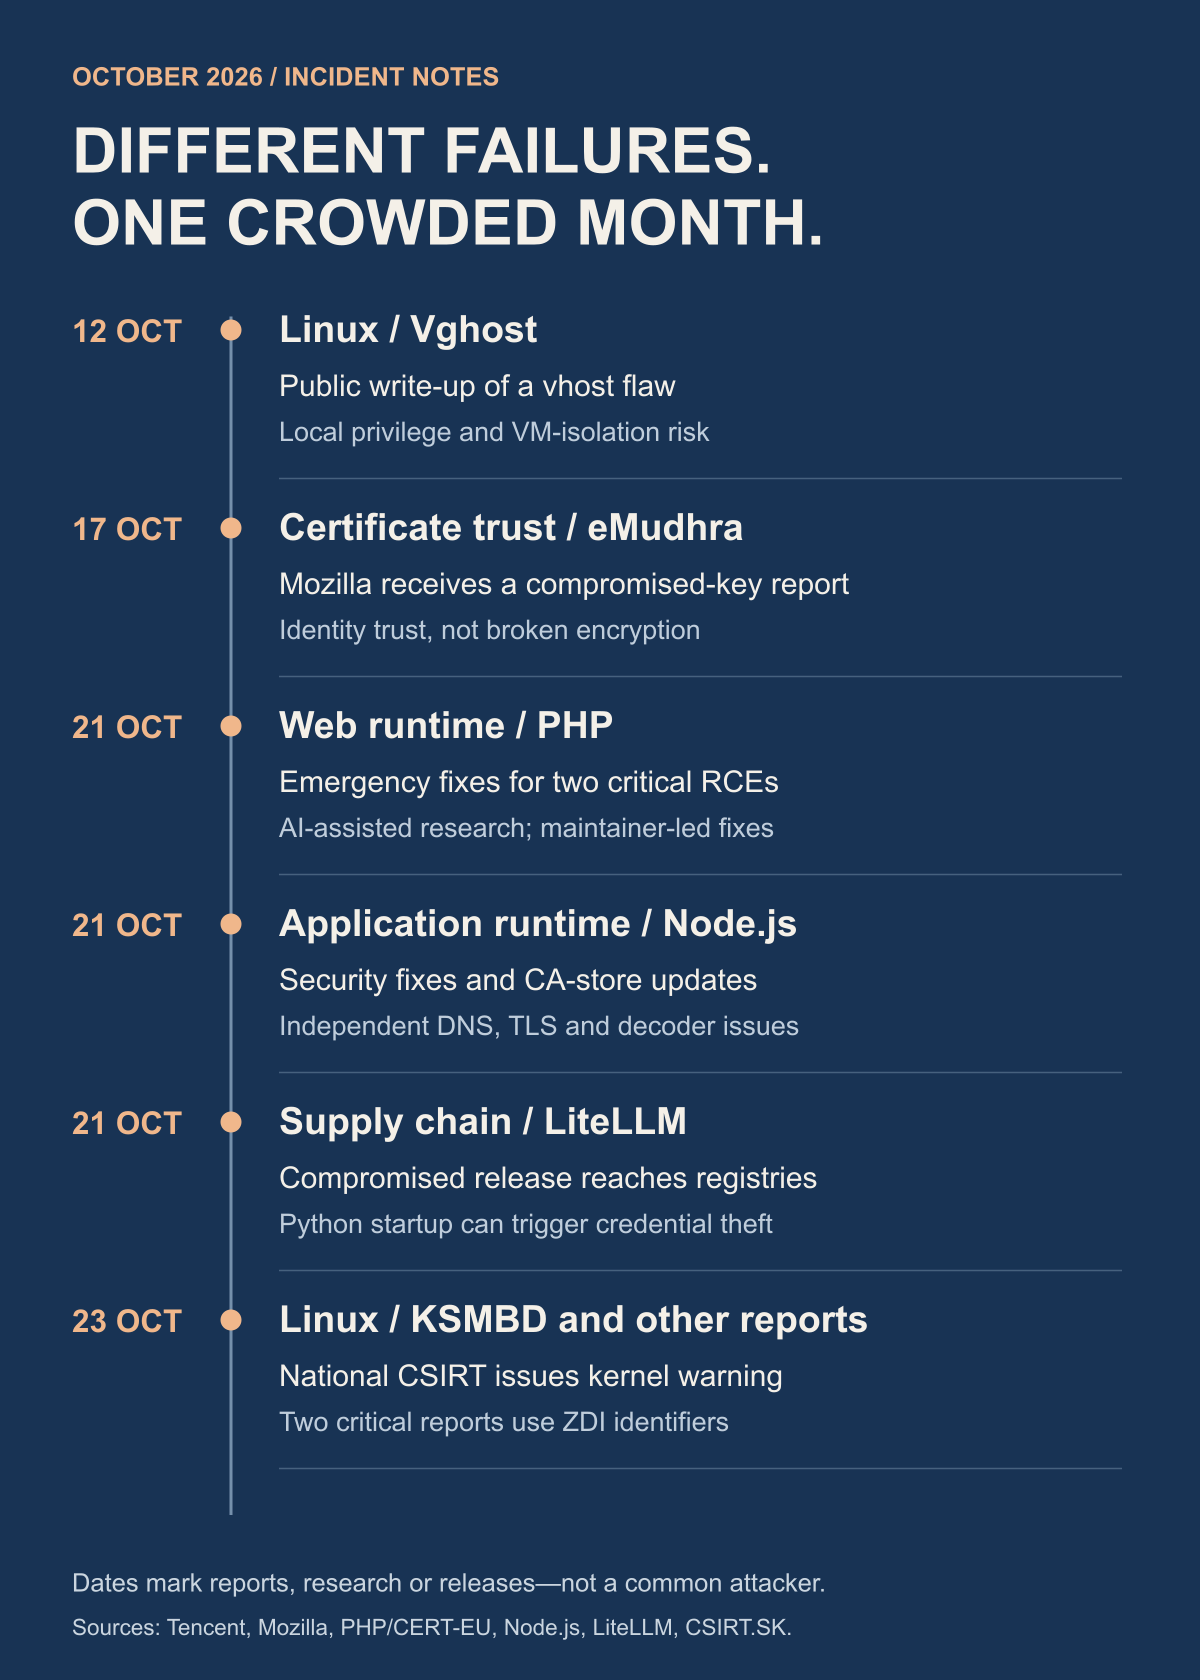
Ένας πυκνός μήνας, πολλές διαφορετικές αστοχίες
Στις 21 Οκτωβρίου, το PHP κυκλοφόρησε έκτακτες διορθώσεις για δύο ευπάθειες απομακρυσμένης εκτέλεσης κώδικα χωρίς έλεγχο ταυτότητας: CVE-2026-109618 και CVE-2026-109619, και τα δύο με βαθμολογία 9.2. Το ένα αφορά αλλοίωση μνήμης κατά τον χειρισμό εξάντλησης μνήμης· το άλλο, παρωχημένη κατάσταση αιτήματος. Πρόκειται για προβλήματα στο runtime, επομένως δεν αρκεί να διορθωθεί μόνο ο κώδικας της εφαρμογής. η ανακοίνωση του CERT-EU καθορίζει τους επηρεαζόμενους κλάδους και τον βαθμό επείγοντος.
Υπάρχει τεκμηριωμένη σύνδεση με την AI εδώ. Η OpenAI αναφέρει ότι Η Calif χρησιμοποίησε το GPT-5.6 Sol στην έρευνα, ενώ η Wiz ανέφερε ανεξάρτητα και τα δύο ελαττώματα. Οι συντηρητές του PHP ηγήθηκαν των διορθώσεων και της έκδοσης. Τα εύσημα ανήκουν στη συντονισμένη προσπάθεια ανθρώπων και μοντέλων, όχι σε ένα chatbot που έδρασε μόνο του.
Οι πρώτες διορθωμένες εκδόσεις είναι οι PHP 8.5.12, 8.4.27, 8.3.36 και 8.2.35. Οι προμηθευτές διανομών μπορεί να μεταφέρουν διορθώσεις προς τα πίσω σε διαφορετικές εκδόσεις πακέτων. Σημαντικό είναι ότι το CERT-EU ενημέρωσε την ανακοίνωσή του στις 23 Οκτωβρίου ώστε να προσθέσει CVE-2026-115560, ένα τρίτο ζήτημα RCE που απαιτεί ασυνήθιστη διαμόρφωση. Το PHP έκρινε απίθανο αυτόν τον κίνδυνο και δεν προγραμμάτισε έκτακτη έκδοση· η ανακοίνωση παρέχει προσωρινό μέτρο μετριασμού. Μια ιστορία που παγώνει στην ανακοίνωση της Τετάρτης για τις διορθώσεις θα ήταν ήδη ελλιπής. Ελέγξτε τις επίσημες εκδόσεις PHP και τις τρέχουσες οδηγίες του προμηθευτή.
Η ιστορία του Linux είναι μεγαλύτερη από έναν τρομακτικό τίτλο
Οι νεότερες αναφορές για κρίσιμες ευπάθειες πυρήνα αξίζουν προσοχή. Η Σλοβακία Το CSIRT προειδοποίησε στις 23 Οκτωβρίου σχετικά με δημοσίως γνωστοποιημένες αναφορές ευπαθειών, μεταξύ των οποίων δύο ζητήματα διακομιστή αρχείων KSMBD με βαθμολογία 9.0: ZDI-CAN-33549 και ZDI-CAN-33774. Οι προϋποθέσεις τους διαφέρουν: το ένα αφορά SMB Direct/RDMA· το άλλο τη δρομολόγηση πρωτοκόλλου και έχει διαδρομή εγγραφής που συνδέεται με πρόσβαση σε κοινόχρηστο φάκελο. Η έκθεση εξαρτάται από την υπηρεσία και τη διαμόρφωση που πράγματι χρησιμοποιούνται. Το μητρώο της ίδιας της ZDI επιβεβαιώνει τα αναγνωριστικά και τις βαθμολογίες.
Κατά τη δημοσίευση της ανακοίνωσης, οι δύο αυτές αναφορές δεν όχι διαθέτουν αναγνωριστικά CVE. Αυτή η διάκριση έχει σημασία. Ένα κρίσιμο ζήτημα δεν γίνεται ακίνδυνο όσο περιμένει CVE, και μια κρίσιμη βαθμολογία δεν αποδεικνύει ότι εκτίθεται κάθε μηχάνημα Linux. Οι διαχειριστές πρέπει να περιορίσουν την πρόσβαση στις επηρεαζόμενες υπηρεσίες και να παρακολουθούν την πραγματική κατάσταση διορθώσεων της διανομής τους.
Υπάρχει επίσης ένα κρίσιμο αποδόθηκε CVE στην πρόσφατη συζήτηση για το Linux: CVE-2025-39682, ένα ελάττωμα στη διαδρομή λήψης TLS του πυρήνα. Το NVD καταγράφει βαθμολογία 9.8 και αναφορά της CISA για γνωστή εκμετάλλευση. Δημοσιεύτηκε αρχικά τον Σεπτέμβριο του 2025 και όχι ότι ανακαλύφθηκε για πρώτη φορά αυτόν τον Οκτώβριο. Η Red Hat αξιολογεί διαφορετικά τα προϊόντα της, δείχνοντας γιατί μια καθολική βαθμολογία και η πρακτική αξιολόγηση έκθεσης ενός προμηθευτή μπορεί να διαφωνούν.
Αυτά αποτελούν μόνο μέρος της σχετικής εικόνας για το Linux:
Copy Fail — CVE-2026-31431
Ανακάλυψη με τη βοήθεια AI ελαττώματος στην προσωρινή μνήμη σελίδων του πυρήνα, με δημόσια γνωστοποίηση στις 29 Απριλίου. Επιτρέπει τοπική κλιμάκωση προνομίων στους επηρεαζόμενους πυρήνες. Ένας απομακρυσμένος επιτιθέμενος εξακολουθεί να χρειάζεται αρχική διαδρομή για τοπική εκτέλεση. Γνωστοποίηση ερευνητή.
Dirty Frag / Fragnesia — CVE-2026-43284, CVE-2026-43500, CVE-2026-46300
Συναφείς ευπάθειες κλιμάκωσης προνομίων στην προσωρινή μνήμη σελίδων γνωστοποιήθηκαν τον Μάιο. Τα στοιχεία δικτύωσης και η διαμόρφωση επηρεάζουν την προσβασιμότητα· η έρευνα της Microsoft διακρίνει την παρατηρημένη δραστηριότητα από τη μη επιβεβαιωμένη εκμετάλλευση συγκεκριμένων παραλλαγών. Έρευνα της Microsoft.
CrackArmor
Εννέα ευπάθειες AppArmor, με έντεκα αναγνωριστικά CVE σε επίπεδο διορθώσεων. Το Ubuntu τεκμηριώνει τις προϋποθέσεις τοπικού χρήστη και διαφορετικές επιπτώσεις ανά έκδοση, μεταξύ των οποίων παράκαμψη πολιτικών και κλιμάκωση προνομίων. Ο πλήρης πίνακας του Ubuntu.
Η τετράδα δικτύωσης — DirtyAH6, TUNderflow, PPPoEject, DiagSpill
CVE-2026-80844, CVE-2026-81000, CVE-2026-68121 και CVE-2026-74469. Τα δημοσιεύματα του Σεπτεμβρίου περιγράφουν διαδρομές τοπικής απόκτησης root με διαφορετικές απαιτήσεις για namespace, δυνατότητες και μονάδες πυρήνα. Δελτίο Red Hat.
Vghost — CVE-2026-74580
Ελάττωμα vhost που μπορεί να επιτρέψει τοπική κλιμάκωση προνομίων, με κίνδυνο διαφυγής VM σε ορισμένες διαμορφώσεις. Η ανακοίνωση της Tencent δηλώνει ρητά ότι το ελεγμένο περιβάλλον CVM της δεν εκτέθηκε στη διαδρομή διαφυγής VM. Ανακοίνωση της Tencent.
Άλλες διαδρομές πυρήνα — CVE-2026-53266, CVE-2025-39964
Το πρώτο αφορά SNAT του ebtables υπό συγκεκριμένους κανόνες bridge· το δεύτερο αφορά ταυτόχρονες εγγραφές AF_ALG. Οι απαιτήσεις και οι συνέπειές τους διαφέρουν. Αξιολόγηση SNAT; Αξιολόγηση AF_ALG.
Το πρακτικό δίδαγμα είναι να διακρίνουμε απομακρυσμένη είσοδος από τι συμβαίνει μετά την είσοδο. Μια ευπάθεια τοπικής απόκτησης δικαιωμάτων root μπορεί να είναι καταστροφική σε κοινόχρηστο διακομιστή, runner κατασκευής ή κεντρικό υπολογιστή agent, ακόμη κι αν δεν επιτρέπει σε οποιονδήποτε επισκέπτη του διαδικτύου να συνδεθεί. Ένα ελάττωμα εφαρμογής ή ένας κλεμμένος λογαριασμός μπορεί να δώσει το αρχικό πάτημα. Η αντιμετώπιση κάθε είδησης για τον πυρήνα ως καθολικής απομακρυσμένης κατάληψης αποκρύπτει τα συστήματα που χρειάζονται πρώτα προσοχή.
Το λουκέτο μπορεί να αποτύχει χωρίς να σπάσει η κρυπτογράφηση
Το περιστατικό πιστοποιητικών είναι διαφορετικού είδους αστοχία. Η Mozilla αναφέρει ότι στις 17 Οκτωβρίου έλαβε ενημέρωση πως είχαν παραβιαστεί τα ιδιωτικά κλειδιά οκτώ ενδιάμεσων πιστοποιητικών eMudhra. Ένας επιτιθέμενος που μπορεί να υποκλέψει σύνδεση ενδέχεται να χρησιμοποιήσει πιστοποιητικά που εκδόθηκαν δολίως για να υποδυθεί έναν ιστότοπο. Η Mozilla απέκλεισε τα επηρεαζόμενα πιστοποιητικά μέσω OneCRL εκείνο το βράδυ και αργότερα ενημέρωσε το Firefox και τα στοιχεία της αποθήκης εμπιστοσύνης του. Η απάντησή του καταγράφει επίσης μια μεταγενέστερη διόρθωση Android.
Το ιδιωτικό κλειδί υπογραφής μιας αρχής πιστοποίησης παρέχει εξουσία επιβεβαίωσης ταυτοτήτων. Η παραβίασή του πλήττει αυτή την απόφαση εμπιστοσύνης. Δεν σημαίνει ότι κάποιος νίκησε μαθηματικά την κρυπτογράφηση TLS. Ούτε η αναφορά της Mozilla αποδεικνύει ότι το περιστατικό προκλήθηκε από LLM.
Τα ζητήματα OpenSSL ανήκουν επίσης σε αυτή την εικόνα, αλλά δεν πρέπει να συγχέονται με το περιστατικό CA. Το σύνολο ανακοινώσεων του Σεπτεμβρίου περιλαμβάνει χειρισμό επεκτάσεων X.509, εξάντληση πόρων κατά την επεξεργασία πιστοποιητικών, QUIC και άλλα ελαττώματα κρυπτογραφικών βιβλιοθηκών. Ευρετήριο ανακοινώσεων OpenSSL διαχωρίζει τις επηρεαζόμενες εκδόσεις από τη σοβαρότητα. Ένα κακόβουλο πιστοποιητικό μπορεί να αποκαλύψει σφάλμα λογισμικού, ακόμη κι αν δεν πρέπει ποτέ να θεωρηθεί αξιόπιστο.
Η έκδοση ασφάλειας του Node.js στις 21 Οκτωβρίου συνδέει αυτά τα επίπεδα: ενημερώνει τα ενσωματωμένα δεδομένα CA για το eMudhra και διορθώνει ανεξάρτητα προβλήματα DNS, επαλήθευσης ονόματος κεντρικού υπολογιστή TLS και άλλα σφάλματα runtime. Ένα ελάττωμα αποκωδικοποιητή Brotli, CVE-2026-111497, θα μπορούσε να προκαλέσει αλλοίωση μνήμης και απομακρυσμένη εκτέλεση κώδικα όταν μια εφαρμογή επεξεργάζεται συμπιεσμένα δεδομένα που παρέχει ο επιτιθέμενος· το έργο αποδίδει τα εύσημα σε ερευνητές του OpenAI Codex Security. η ανακοίνωση ασφάλειας του Node χαρακτηρίζει High τα σοβαρότερα ζητήματά του. Οι δημοσιευμένες διορθωμένες εκδόσεις είναι οι 26.12.1, 24.22.1 και 22.23.4. Επίσημο αρχείο εκδόσεων.
Τα κλειδιά API γίνονται στρατηγικός πόρος
Η παραβίαση του LiteLLM κάνει ιδιαίτερα απτό το πρόβλημα των διαπιστευτηρίων. Το κακόβουλο πακέτο 1.107.0 έφτασε σε δημόσια μητρώα στις 21 Οκτωβρίου. Η Microsoft εντόπισε hooks εκκίνησης Python που μπορούσαν να ενεργοποιήσουν συλλέκτη διαπιστευτηρίων χωρίς η εφαρμογή να εισάγει ρητά το LiteLLM. Τα κλειδιά παρόχων μοντέλων αποτελούσαν μέρος ενός πολύ ευρύτερου συνόλου στόχων, που περιλάμβανε διαπιστευτήρια προγραμματιστών και cloud. Επομένως, η αφαίρεση ενός πακέτου δεν ισοδυναμεί με αποκατάσταση της εμπιστοσύνης στο μηχάνημα. Η έρευνα της Microsoft εξηγεί τις συνέπειες για την έκθεση και την αποκατάσταση.
Η μεταγενέστερη έρευνα του LiteLLM συνδέει την παραβίαση του upstream με ένα εκτεθειμένο κύριο κλειδί που δεν ανακλήθηκε, και στη συνέχεια με πρόσβαση σε ισχυρά διαπιστευτήρια προγραμματιστών και στη διαδικασία έκδοσης. Αναφέρει επίσης ότι στόχος ήταν η απόκτηση upstream διακριτικών API εξαγωγής συμπερασμάτων. Η επίσημη αναφορά περιστατικού διορθώνει ορισμένες αρχικές παραδοχές. Υπενθυμίζει να ακολουθούμε την έρευνα και να μην κρατάμε την πρώτη εξήγηση που έγινε viral.
Ένα διαπιστευτήριο AI μπορεί πλέον να αγοράσει περισσότερα από έναν ψεύτικο λογαριασμό cloud. Μπορεί να αγοράσει συλλογιστική, βοήθεια στον προγραμματισμό και ένα μέρος για να κρύβεται η δραστηριότητα άλλου χειριστή. Αν η πρόσβαση μεταπωληθεί, ο νόμιμος κάτοχος του λογαριασμού μπορεί να επωμιστεί το κόστος και τον κίνδυνο κυρώσεων ενώ κάποιος άλλος χρησιμοποιεί τη δυνατότητα. Χρειάζονται ακόμη στοιχεία για το ποιος αγόρασε ένα συγκεκριμένο κλεμμένο κλειδί και τι έκανε με αυτό.
Τι λένε τα στοιχεία για τα κινεζικά εργαστήρια
Υπάρχει τεκμηριωμένη βάση ανησυχίας για μη εξουσιοδοτημένη απόσταξη. Στην αναφορά του Σεπτεμβρίου, η Anthropic περιγράφει εκστρατείες που αποδίδει σε εργαστήρια με έδρα την Κίνα και εξηγεί πώς υπηρεσίες proxy μπορούν να χρησιμοποιούν δόλιους λογαριασμούς, κλεμμένα στοιχεία πληρωμής και κλεμμένα διαπιστευτήρια API για να παρέχουν πρόσβαση. Η ίδια αναφορά περιγράφει κακόβουλες επιχειρήσεις με βοήθεια AI από διάφορα είδη δρώντων, όχι από μία μόνο εθνική ομάδα. Πρόκειται για ευρήματα που αποδίδει η Anthropic, όχι για ανεξάρτητη ετυμηγορία σχετικά με κάθε φερόμενο συμμετέχοντα. Διαβάστε την αναφορά απειλών.
Η γνωστοποίηση της OpenAI στις 30 Σεπτεμβρίου αποδίδει έναν βασικό πυρήνα εκστρατείας εξαγωγής συλλογιστικής σε άτομα που συνδέονται με τη Moonshot AI. Κρίσιμα, αναφέρει ότι η εκστρατεία δεν έσπασε κρυπτογράφηση, δεν παραβίασε βάση δεδομένων ούτε απέκτησε άμεση πρόσβαση σε αποθηκευμένες συνομιλίες χρηστών. Ο μηχανισμός ήταν η χειραγώγηση αλληλεπιδράσεων με το μοντέλο. Η αναφορά της OpenAI δεν πρέπει να αναδιηγηθεί ως διαφορετικού είδους παραβίαση.
Η NSA, το FBI και η CISA εξέδωσαν επίσης κοινή προειδοποίηση τον Σεπτέμβριο για απόσταξη βιομηχανικής κλίμακας από εταιρείες AI με έδρα την Κίνα. Η ανακοίνωση της κυβερνητικής προειδοποίησης τεκμηριώνει ότι πρόκειται για σοβαρό ζήτημα, δημοσίως καταγεγραμμένο. Η απόσταξη παραμένει θεμιτή τεχνική εκπαίδευσης· τα ερωτήματα αφορούν την εξουσιοδότηση, την πρόσβαση και τον τρόπο απόκτησης των δεδομένων.
Η εκτίμησή μου: Τα κλεμμένα διαπιστευτήρια εξαγωγής συμπερασμάτων και η μη εξουσιοδοτημένη απόσταξη αποτελούν εύλογο μέρος της οικονομίας απειλών. Οι παραπάνω πηγές δεν αποδεικνύουν ότι κινεζικά εργαστήρια οργάνωσαν τα σφάλματα PHP, την παραβίαση του κλειδιού eMudhra, τις γνωστοποιήσεις KSMBD ή την επίθεση στο LiteLLM. Η σύνδεση αυτών των περιστατικών σε μία εκστρατεία θα απαιτούσε στοιχεία που να συνδέουν τους χειριστές, την υποδομή ή τη χρήση κλεμμένων διαπιστευτηρίων. Τα κοινά κίνητρα είναι λόγος για διερεύνηση, όχι υποκατάστατο της απόδοσης ευθύνης.
Όταν η άλλη πλευρά μπορεί να τρέξει ένα σμήνος
Η ουσιαστική αλλαγή είναι οικονομική. Ένα μοντέλο μπορεί να εξετάσει κώδικα, να προτείνει δοκιμές και να βοηθήσει στη διερεύνηση του αποτελέσματος. Αν το τοποθετήσουμε μέσα σε agent που χρησιμοποιεί εργαλεία, μπορεί να επαναλαμβάνει αυτόν τον κύκλο. Αν βάλουμε πολλούς agent να δουλεύουν παράλληλα, ένας χειριστής μπορεί να εξερευνήσει ταυτόχρονα διάφορες υποθέσεις. Αυτό δεν κάνει κάθε προσπάθεια σωστή ούτε κάθε στόχο ευάλωτο. Κάνει τη συνεχή διερεύνηση φθηνότερη.
Υπάρχει ένα συγκεκριμένο αμυντικό παράδειγμα στο Αναφορά περιορισμού επιπτώσεων της OpenAI, 23 Οκτωβρίου. Η εταιρεία περιγράφει στόλους agent που δοκιμάζουν ειδικά κατασκευασμένα αντίγραφα της υποδομής της, με πρόσβαση στον πηγαίο κώδικα και στη διαμόρφωση, παρακολούθηση και οριοθετημένους στόχους. Αναφέρει ευρήματα διαφυγής από VM και απομόνωσης, καθώς και εργασία σε ζητήματα πυρήνα, μεταξύ των οποίων CVE-2026-74753, CVE-2026-80521 και CVE-2026-80841. Αυτά τα ελεγχόμενα πειράματα δεν αποδεικνύουν ότι ένα δημόσιο bot χωρίς επίβλεψη μπορεί να παραβιάσει οποιονδήποτε διακομιστή. Δείχνουν γιατί οι αμυνόμενοι παίρνουν σοβαρά τις συνεχείς δοκιμές με τη βοήθεια μηχανών.
Για έναν μικρό φορέα λειτουργίας, αυτό αλλάζει το όφελος του να μην ξεχωρίζει. Η αφάνεια προστατεύει λιγότερο όταν ο έλεγχος ενός ακόμη κεντρικού υπολογιστή κοστίζει ελάχιστα. Ο επιτιθέμενος μπορεί να συνεχίζει τις προσπάθειες ενώ η ομάδα σας κάνει την κανονική της δουλειά. Η άμυνα πρέπει να συντομεύσει τη διαδρομή από ένα αξιόπιστο σήμα έως μια επαληθευμένη διόρθωση, αντί απλώς να παράγει περισσότερες ειδοποιήσεις.
Οι χρήσιμοι αμυντικοί agent χρειάζονται όρια
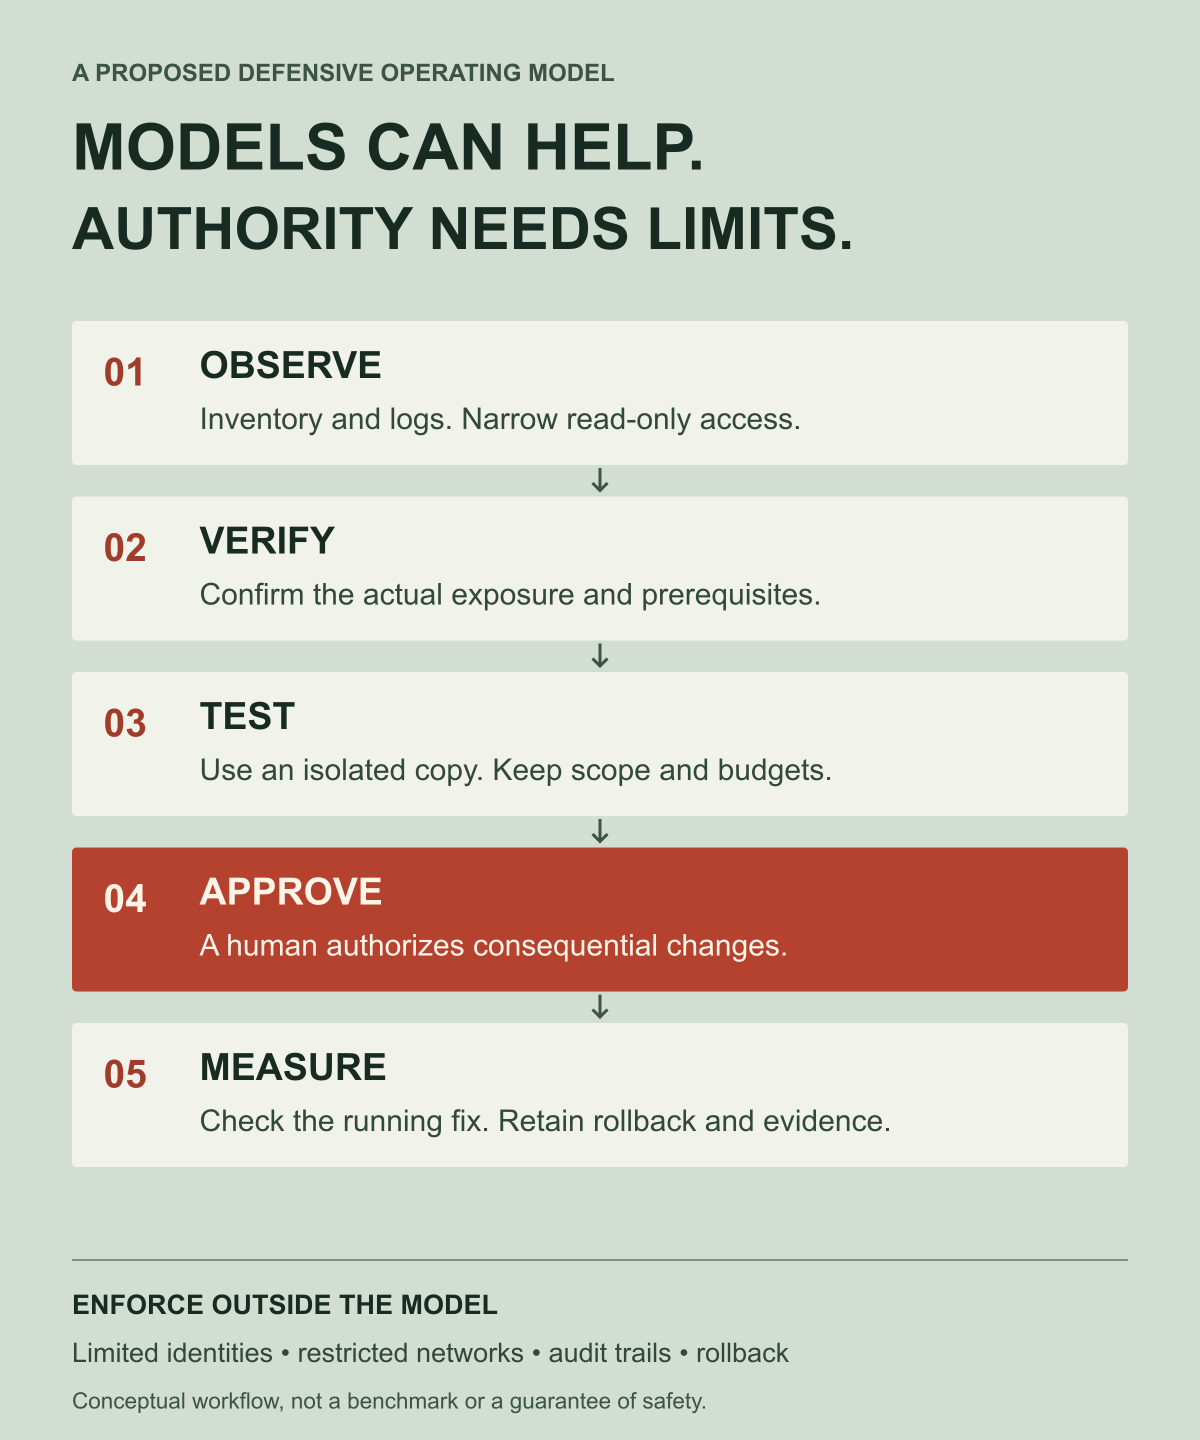
Κατά τη γνώμη μου, ο πρώτος χρήσιμος agent ασφάλειας είναι ένας σχολαστικός ερευνητής. Χαρτογραφεί το εγκατεστημένο λογισμικό και τις προσβάσιμες υπηρεσίες, συνδέει τις ανακοινώσεις με το πραγματικό περιβάλλον και παράγει στοιχεία στα οποία μπορεί να ενεργήσει ένας συντηρητής. Ένας δεύτερος ρόλος είναι να δοκιμάζει μια προτεινόμενη διόρθωση σε περιβάλλον που απορρίπτεται μετά τη χρήση. Κανένας από τους δύο δεν χρειάζεται απεριόριστα διαπιστευτήρια παραγωγής.
Η ακολουθία υιοθέτησης πρέπει να είναι σκόπιμη:
- Παρατηρήστε: συλλέξτε απογραφή, εκδόσεις και αρχεία καταγραφής με περιορισμένη πρόσβαση μόνο για ανάγνωση.
- Επαληθεύστε: διαπιστώστε αν η ευάλωτη διαδρομή κώδικα υπάρχει και είναι προσβάσιμη. Μια συμβολοσειρά έκδοσης από μόνη της μπορεί να μην αποκαλύψει μια backport διόρθωση της διανομής.
- Δοκιμάστε: αναπαράγετε και επικυρώστε σε ελεγχόμενο αντίγραφο, με προϋπολογισμούς και πεδίο εφαρμογής που επιβάλλονται εκτός του μοντέλου.
- Αλλαγή: απαιτήστε έγκριση για ενέργειες με σημαντικές συνέπειες στην παραγωγή και κατόπιν χρησιμοποιήστε σταδιακή διάθεση και δοκιμασμένη επαναφορά.
- Μετρήστε: ελέγξτε το σύστημα που εκτελείται, τα διατηρημένα αποδεικτικά στοιχεία, την υγεία της υπηρεσίας και αν πράγματι μειώθηκε η έκθεση.
Τα αρχεία καταγραφής, τα αιτήματα υποστήριξης και τα αρχεία αποθετηρίων μπορεί να περιέχουν κείμενο ελεγχόμενο από επιτιθέμενο. Ένας αμυνόμενος που το αντιμετωπίζει ως εντολή μπορεί να γίνει άλλο ένα σημείο επίθεσης. Περιορισμένες ταυτότητες, απομονωμένα εργαλεία, περιορισμένη πρόσβαση δικτύου και κανόνες ενεργειών που επιβάλλονται ανεξάρτητα έχουν σημασία ακόμη κι όταν το μοντέλο ακούγεται σίγουρο. Η ταχύτερη συλλογιστική δεν κάνει ασφαλέστερα τα ευρεία δικαιώματα.
Το εργαστήριο πουλά τη δυνατότητα. Μετά πουλά την ασπίδα.
Εδώ το επιχειρηματικό μοντέλο γίνεται άβολο. Οι ίδιες εταιρείες που αναπτύσσουν δυνατότητες οι οποίες μπορούν να μειώσουν το κόστος της επίθεσης τις προωθούν ως απαραίτητα αμυντικά εργαλεία. Οι πελάτες μπορεί να καταλήξουν να πληρώνουν διαρκώς για τη διαχείριση ενός κινδύνου που επιταχύνει ο ίδιος ο κλάδος αυτών των προϊόντων.
Υπάρχει πραγματική εμπορική δομή πίσω από αυτή την ανησυχία. Η ανακοίνωση Glasswing της Anthropic δεσμεύτηκε για έως 100 εκατομμύρια δολάρια σε πιστώσεις μοντέλων και 4 εκατομμύρια δολάρια σε δωρεές προς οργανισμούς ασφάλειας ανοιχτού κώδικα· περιέγραψε επίσης χρεωμένη χρήση μετά την υποστήριξη προεπισκόπησης. Τον Οκτώβριο, τα υφιστάμενα μέλη του Glasswing περνούσαν στο διευρυμένο Cyber Verification Program. Η σελίδα του προγράμματος αποτελεί ταυτόχρονα σοβαρή αμυντική πρωτοβουλία και μέρος μιας αγοράς προηγμένων δυνατοτήτων ασφάλειας.
Το να αποκαλέσουμε αυτόν τον κίνδυνο φόρο ασφάλειας AI δεν απαιτεί να ισχυριστούμε ότι τα εργαστήρια επινόησαν σφάλματα δεκαετιών ή οργάνωσαν σκόπιμα επιθέσεις. Επισημαίνει ένα κίνητρο: όσο διαδίδονται ισχυρά μοντέλα, μπορεί να αυξηθεί η ζήτηση για άμυνα με τη βοήθεια μοντέλων και οι πάροχοι αυτών των δυνατοτήτων μπορούν να αποσπάσουν αυτή τη δαπάνη. Το κοινό πρέπει να μπορεί να εξετάζει τους περιορισμούς πρόσβασης, τις τιμές, τους ισχυρισμούς ασφάλειας και τα στοιχεία ότι η υποσχόμενη προστασία λειτουργεί.
Υπάρχει ένα εύλογο αντεπιχείρημα. Η αμυντική έρευνα μπορεί να μετατρέψει ένα προσωρινό πλεονέκτημα ανακάλυψης σε μόνιμες δημόσιες διορθώσεις, οι οποίες προστατεύουν και όσους δεν αγοράζουν συνδρομή μοντέλου. Αυτό το όφελος είναι πραγματικό. Συνηγορεί υπέρ της αξιολόγησης του κλάδου βάσει διορθώσεων που εγκαταστάθηκαν και ασφαλέστερων προεπιλογών, αντί να θεωρούμε επαρκή στοιχεία ούτε τον φόβο ούτε την αισιοδοξία.
Το σημείο συμφόρησης είναι όλα όσα ακολουθούν την ανακάλυψη
Τα μοντέλα μπορεί να παράγουν ευρήματα ταχύτερα απ’ όσο μπορούν να τα εξετάζουν οι συντηρητές. Ο πίνακας γνωστοποιήσεων της Anthropic, στο ρητά χρονολογημένο στιγμιότυπο της 2ας Οκτωβρίου, ανέφερε 6.157 γνωστοποιημένα ευρήματα σε 591 έργα και 516 γνωστές upstream διορθώσεις. Ο πίνακας προειδοποιεί ότι οι καταμετρήσεις βρίσκονται σε διαφορετικά στάδια επικύρωσης και ότι ο αριθμός διορθώσεων δεν δείχνει πόσο ευρέως εγκαταστάθηκαν. Η μεθοδολογία του έχει τόση σημασία όση και ο εντυπωσιακός αριθμός.
Το δίδαγμα δεν είναι να αφαιρέσουμε αυτούς τους αριθμούς και να ανακοινώσουμε χιλιάδες ευάλωτους, μη διορθωμένους διακομιστές. Είναι ότι η ανακάλυψη, η επιβεβαίωση, η επιδιόρθωση upstream και η εγκατάσταση είναι ξεχωριστές εργασίες. Η χρηματοδότηση μόνο της πρώτης φορτώνει την εργασία στους ανθρώπους που είναι υπεύθυνοι για τις υπόλοιπες.
Προτιμώ μια αγορά ασφάλειας που πληρώνει για αποτελέσματα: αναπαραγώγιμες αναφορές, δυνατότητα συντήρησης, δημόσιες διορθώσεις, εύχρηστες διαδρομές ενημέρωσης και περιορισμό επιπτώσεων που ελέγχεται ανεξάρτητα. Οι πελάτες πρέπει να μπορούν να μεταφέρουν τα στοιχεία τους σε άλλον πάροχο. Οι μικροί συντηρητές δεν πρέπει να χρειάζονται εταιρική σύμβαση AI για να διατηρούν ασφαλή μια ευρέως χρησιμοποιούμενη βιβλιοθήκη.
Η επόμενη εποχή της ασφάλειας πιθανότατα θα περιλαμβάνει μοντέλα που παρακολουθούν άλλα μοντέλα και agent που δοκιμάζουν άμυνες απέναντι σε άλλους agent. Όμως μια ανθεκτική άμυνα δεν μπορεί να εξαρτάται εξ ολοκλήρου από το ποιος αντέχει οικονομικά το μεγαλύτερο σμήνος. Χρειάζεται επίσης υποδομή με λιγότερη έκθεση, διαπιστευτήρια με λιγότερη ισχύ, λογισμικό που αποτυγχάνει με ασφαλέστερο τρόπο και ανθρώπους εξουσιοδοτημένους να ενεργούν βάσει αξιόπιστων στοιχείων.
Το ερώτημα δεν είναι πλέον μόνο αν η AI μπορεί να βρει την τρύπα. Είναι ποιος παίρνει τη διόρθωση, ποιος ελέγχει την άμυνα και σε ποιον έρχεται ο λογαριασμός.
Σημείωση σύνταξης: το άρθρο διαχωρίζει την επαληθευμένη αναφορά περιστατικών, την απόδοση ευθύνης από τους προμηθευτές και την ανάλυση του συντάκτη. Οι εννοιολογικές εικόνες δημιουργήθηκαν με το ChatGPT· τα γραφήματα συντάχθηκαν από τις συνδεδεμένες πηγές. Για το άρθρο δεν εκτελέστηκε exploit σε ζωντανό σύστημα. Πριν ενεργήσετε, συμβουλευτείτε την τρέχουσα ανακοίνωση για το ακριβές προϊόν και τη διαμόρφωσή σας.