Laboratóriá, ktoré uľahčujú napádanie softvéru, zároveň predávajú nástroje na jeho obranu. Bezpečnostné incidenty tohto mesiaca ukazujú, prečo si tento obchodný model zaslúži kontrolu — a prečo odpoveďou nemôže byť ďalšia čierna skrinka s vyšším účtom za API.
V odvetví AI sa črtá nepríjemný predajný argument: modely sú už dosť výkonné na to, aby našli trhliny vo vašej infraštruktúre, a preto by ste ich mali zrejme použiť aj na ich utesnenie.
Výsledný účet nazývam Bezpečnostná daň AI. Zahŕňa viac než predplatné. Ide o čas inžinierov, výdavky na inferenciu, núdzové opravy a prevádzkovú zložitosť potrebnú na to, aby sme držali krok so strojmi, ktoré dokážu priebežne skúmať softvér. Malé tímy za to platia nocami a víkendmi. Veľké organizácie ďalšou vrstvou bezpečnostnej infraštruktúry.
Októbrové incidenty túto možnosť konkretizujú. Zároveň zvádzajú k príliš uhladenému príbehu: jedna globálna vlna útokov s AI, jeden zahraničný vinník a jeden dodávateľ s liekom. Dôkazy podporujú zaujímavejší argument. Staré chyby, narušená dôvera, ukradnuté prihlasovacie údaje a čoraz schopnejší agenti sa navzájom ovplyvňujú. Nemajú však všetky rovnakú príčinu.
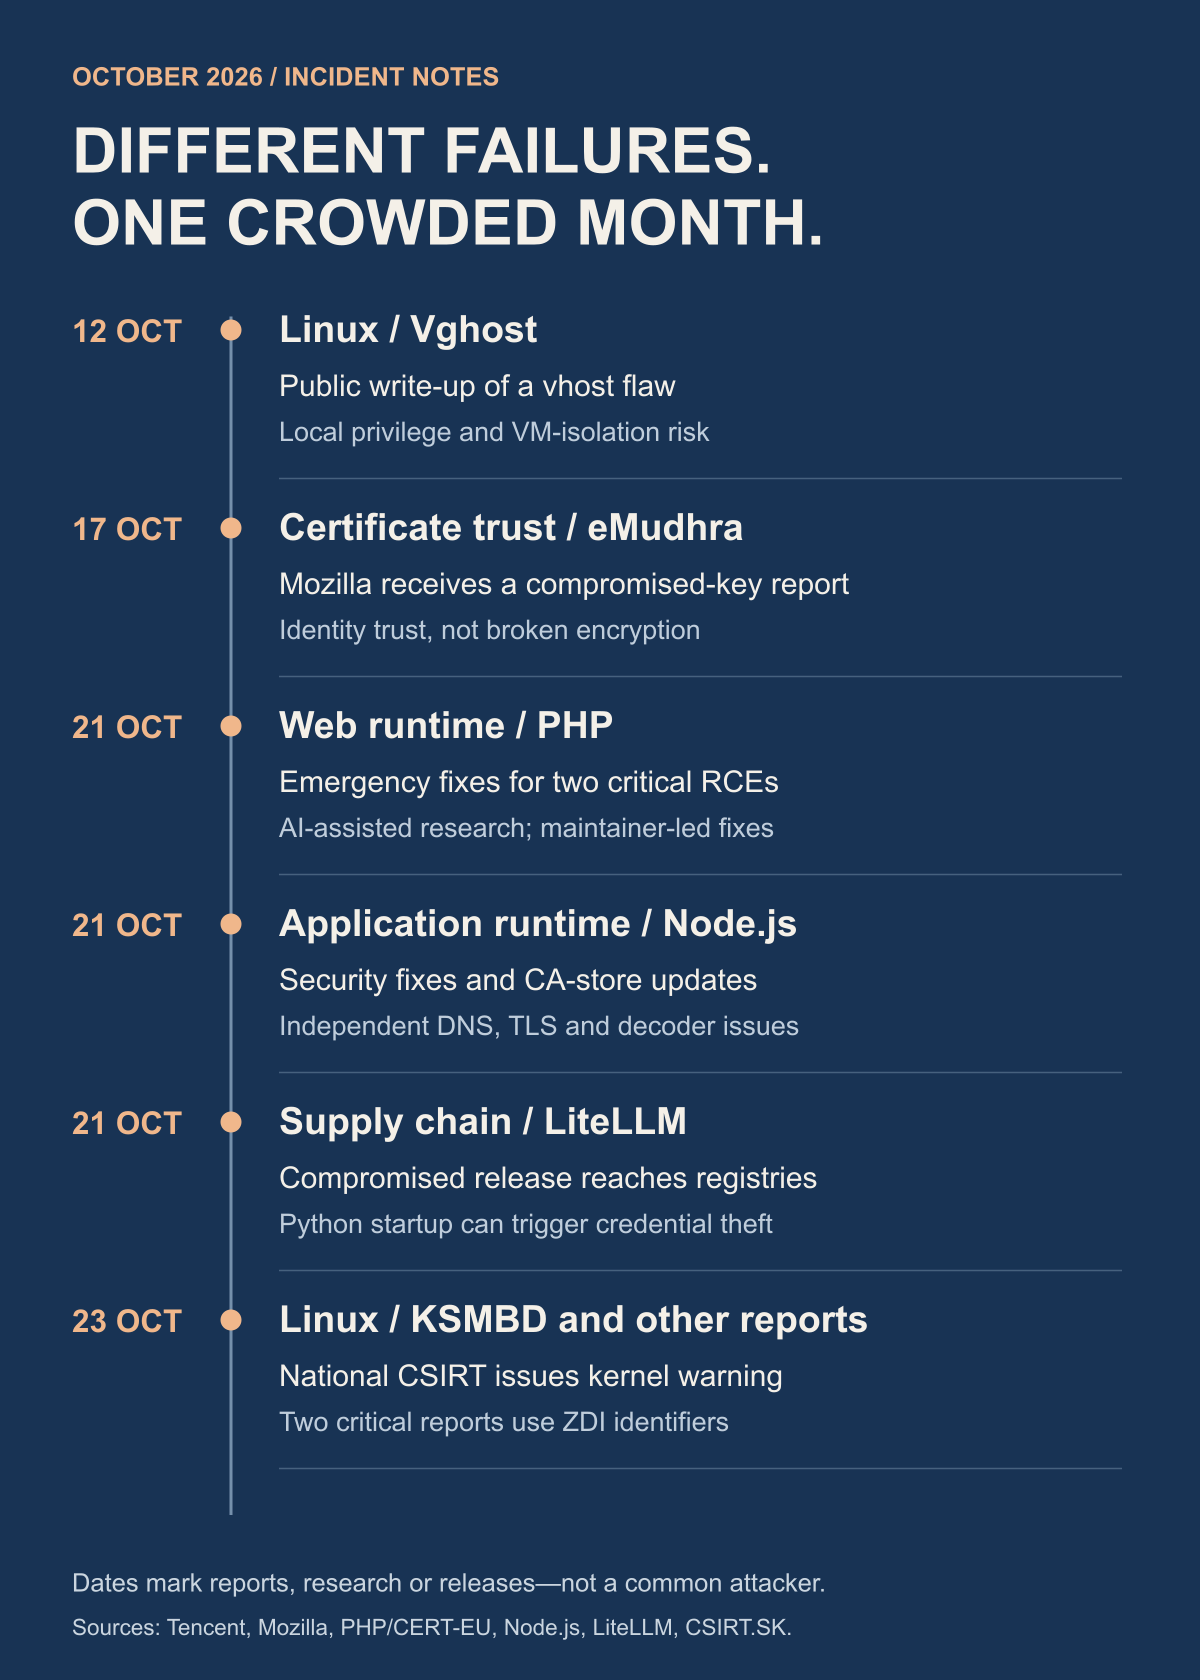
Správy overené 24. októbra 2026. Ide o analýzu hlavných incidentov a rodín zraniteľností Linuxu relevantných pre túto vlnu, nie o vyčerpávajúci katalóg všetkých CVE Linuxu. Nižšie uvedené dátumy rozlišujú pôvodné zverejnenie od obnovenej pozornosti. Podrobnosti incidentov a stav opráv u dodávateľov sa môžu meniť.
Rušný mesiac, niekoľko rôznych zlyhaní
PHP 21. októbra vydalo núdzové opravy dvoch chýb umožňujúcich vzdialené spustenie kódu bez overenia: CVE-2026-109618 a CVE-2026-109619, oba s hodnotením 9,2. Jeden zahŕňa poškodenie pamäte pri nedostatku pamäte, druhý zastaraný stav požiadavky. Ide o problémy behového prostredia, takže samotná oprava aplikačného kódu nestačí. Odporúčanie CERT-EU uvádza dotknuté vetvy a naliehavosť.
Existuje tu zdokumentované spojenie s AI. OpenAI uvádza Calif použil pri výskume GPT-5.6 Sol, zatiaľ čo Wiz nezávisle oznámil obe chyby. Opravy a vydanie viedli správcovia PHP. Zásluha patrí tejto koordinovanej spolupráci ľudí a modelu, nie chatbotovi konajúcemu samostatne.
Prvé opravené vydania sú PHP 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Distribučné balíky môžu opravy spätne začleniť pod inými verziami. CERT-EU 23. októbra dôležito aktualizovalo svoje odporúčanie a doplnilo CVE-2026-115560, tretí problém RCE týkajúci sa nezvyčajnej konfigurácie. PHP považovalo toto riziko za nepravdepodobné a nenaplánovalo núdzové vydanie; odporúčanie poskytuje dočasné zmiernenie rizika. Článok uzavretý pri stredajšom oznámení opravy by už bol neúplný. Skontrolovať oficiálne vydania PHP a aktuálne pokyny dodávateľov.
Príbeh Linuxu je väčší než jeden desivý titulok
Najnovšie správy o kritických chybách jadra si zaslúžia pozornosť. Slovenský CSIRT varoval 23. októbra o verejne vystavených hláseniach zraniteľností vrátane dvoch problémov súborového servera KSMBD s hodnotením 9,0: ZDI-CAN-33549 a ZDI-CAN-33774. Ich predpoklady sa líšia: jeden zahŕňa SMB Direct/RDMA; druhý sa týka smerovania protokolu a cesty zápisu naviazanej na prístup k zdieľanému priečinku. Vystavenie riziku závisí od služby a konfigurácie, ktoré sa skutočne používajú. Vlastný inventár ZDI potvrdzuje identifikátory a skóre.
V čase zverejnenia odporúčania tieto dve správy neuvádzali nie majú identifikátory CVE. Na tomto rozdiele záleží. Kritický problém sa nestáva neškodným len preto, že čaká na CVE, a kritické skóre nedokazuje, že sú ohrozené všetky počítače s Linuxom. Správcovia by mali obmedziť prístup k dotknutým službám a sledovať skutočný stav opráv u svojho distribútora.
Existuje aj kritická pridelené CVE v nedávnej diskusii o Linuxe: CVE-2025-39682, chyba v prijímacej ceste jadrového TLS. NVD uvádza skóre 9,8 a odkaz CISA na známe zneužívanie. Pôvodne bola zverejnená v septembri 2025, nebola teda prvýkrát objavená tento október. Red Hat posudzuje svoje produkty odlišne, čo ukazuje, prečo sa univerzálne skóre môže líšiť od praktického posúdenia vystavenia riziku zo strany dodávateľa.
To je len časť relevantného obrazu Linuxu:
Copy Fail — CVE-2026-31431
Objav chyby v cache stránok jadra s pomocou AI, verejne zverejnený 29. apríla. Umožňuje lokálne zvýšenie oprávnení v dotknutých jadrách. Vzdialený útočník stále potrebuje počiatočnú cestu k lokálnemu spusteniu kódu. Zverejnenie výskumníka.
Dirty Frag / Fragnesia — CVE-2026-43284, CVE-2026-43500, CVE-2026-46300
Súvisiace problémy so zvýšením oprávnení v cache stránok zverejnené v máji. Sieťové komponenty a konfigurácia ovplyvňujú dosiahnuteľnosť; vyšetrovanie Microsoftu rozlišuje pozorovanú aktivitu od nepotvrdeného zneužitia jednotlivých variantov. Vyšetrovanie Microsoftu.
CrackArmor
Deväť zraniteľností AppArmor zastúpených jedenástimi identifikátormi CVE na úrovni opráv. Ubuntu dokumentuje predpoklady týkajúce sa lokálneho používateľa a rôzne dopady v jednotlivých vydaniach vrátane obchádzania zásad a zvýšenia oprávnení. Úplná matica Ubuntu.
Štvorica sieťových chýb — DirtyAH6, TUNderflow, PPPoEject, DiagSpill
CVE-2026-80844, CVE-2026-81000, CVE-2026-68121 a CVE-2026-74469. Septembrové správy opisujú cesty k lokálnemu získaniu práv root s rôznymi požiadavkami na menné priestory, schopnosti a moduly. Oznámenie Red Hat.
Vghost — CVE-2026-74580
Chyba vhostu môže umožniť lokálne zvýšenie oprávnení a v určitých konfiguráciách aj únik z VM. Odporúčanie Tencent výslovne uvádza, že kontrolované prostredie CVM nebolo vystavené ceste umožňujúcej únik z VM. Odporúčanie Tencent.
Ďalšie cesty v jadre — CVE-2026-53266, CVE-2025-39964
Prvý problém sa týka SNAT v ebtables pri konkrétnych pravidlách mosta; druhý súbežných zápisov AF_ALG. Ich predpoklady a dôsledky sa líšia. Posúdenie SNAT; Posúdenie AF_ALG.
Praktickým poučením je rozlišovať vzdialený vstup od čo sa deje po vstupe. Zraniteľnosť umožňujúca lokálne získanie práv root môže byť ničivá na zdieľanom serveri, build runneri alebo hostiteľovi agentov, aj keď neumožní ľubovoľnému návštevníkovi internetu prihlásiť sa. Počiatočný prístup môže poskytnúť chyba aplikácie alebo ukradnutý účet. Považovať každý titulok o jadre za univerzálne vzdialené prevzatie zakrýva systémy, ktoré treba riešiť ako prvé.
Visiaci zámok môže zlyhať bez prelomenia šifrovania
Incident s certifikátmi predstavuje iný druh zlyhania. Mozilla uvádza, že 17. októbra dostala hlásenie o kompromitácii súkromných kľúčov ôsmich sprostredkujúcich certifikátov eMudhra. Útočník schopný zachytiť spojenie by mohol použiť podvodne vydané certifikáty na vydávanie sa za web. Mozilla dotknuté certifikáty zablokovala prostredníctvom OneCRL ešte v ten večer a neskôr aktualizovala Firefox aj jeho komponenty úložiska dôveryhodných certifikátov. Jeho reakcia zaznamenáva aj následnú opravu Androidu.
Podpisový kľúč certifikačnej autority oprávňuje potvrdzovať totožnosť. Jeho kompromitácia napáda toto rozhodnutie o dôvere. Neznamená to, že niekto matematicky prelomil šifrovanie TLS. Správa Mozilly tiež nedokazuje, že kompromitáciu spôsobil LLM.
Do tohto obrazu patria aj problémy OpenSSL, nemali by sa však zamieňať s incidentom certifikačnej autority. Septembrová sada odporúčaní zahŕňa spracovanie rozšírení X.509, vyčerpanie zdrojov pri spracovaní certifikátov, QUIC a ďalšie chyby kryptografickej knižnice. Register odporúčaní OpenSSL rozlišuje dotknuté verzie a závažnosť. Škodlivý certifikát môže odhaliť softvérovú chybu, aj keď sa certifikátu nikdy nemalo dôverovať.
Bezpečnostné vydanie Node.js z 21. októbra spája tieto vrstvy: aktualizuje pribalený materiál CA pre eMudhra a opravuje nezávislé problémy s DNS, overovaním názvov hostiteľov TLS a ďalšími časťami behového prostredia. Chyba dekodéra Brotli, CVE-2026-111497, mohlo by umožniť poškodenie pamäte a vzdialené spustenie kódu, keď aplikácia spracúva komprimované údaje dodané útočníkom; projekt pripisuje zásluhu výskumníkom OpenAI Codex Security. Bezpečnostné oznámenie Node.js hodnotí svoje najzávažnejšie problémy stupňom High. Zverejnené opravené vydania sú 26.12.1, 24.22.1 a 22.23.4. Oficiálny archív vydaní.
Kľúče API sa stávajú strategickým zdrojom
Kompromitácia LiteLLM robí problém s prihlasovacími údajmi mimoriadne konkrétnym. Škodlivý balík 1.107.0 sa 21. októbra dostal do verejných registrov. Microsoft našiel spúšťacie háky Pythonu, ktoré mohli aktivovať zberač prihlasovacích údajov bez toho, aby aplikácia výslovne importovala LiteLLM. Kľúče poskytovateľov modelov boli len súčasťou oveľa širšieho súboru cieľov vrátane prihlasovacích údajov vývojárov a cloudu. Odstránenie jedného balíka preto neznamená obnovenie dôvery v počítač. Vyšetrovanie Microsoftu vysvetľuje dôsledky vystavenia riziku a obnovy.
Neskoršie vlastné vyšetrovanie LiteLLM sleduje pôvodnú kompromitáciu k odhalenému hlavnému kľúču, ktorý nebol zneplatnený, a následnému prístupu k výkonným prihlasovacím údajom vývojárov aj procesu vydávania. Uvádza aj zameranie na získanie tokenov upstreamových API na inferenciu. Kanonický opis incidentu opravuje niektoré počiatočné predpoklady. Je to pripomienka, aby sme sledovali vyšetrovanie a nezachovávali prvé vysvetlenie, ktoré sa stalo virálnym.
Prihlasovací údaj AI dnes môže kúpiť viac než podvodný účet za cloud. Môže zabezpečiť uvažovanie, pomoc s programovaním aj miesto na ukrytie činnosti iného operátora. Ak sa prístup ďalej predáva, legitímny vlastník účtu môže niesť náklady a riziko postihu, zatiaľ čo schopnosť využíva niekto iný. Kto presne kúpil konkrétny ukradnutý kľúč a na čo ho použil, si stále vyžaduje dôkazy.
Čo hovoria dôkazy o čínskych laboratóriách
Existuje zdokumentovaný základ obáv z neoprávnenej destilácie. Anthropic vo svojej septembrovej správe opisuje kampane, ktoré pripisuje laboratóriám v Číne, a vysvetľuje, ako môžu proxy služby zabezpečiť prístup pomocou podvodných účtov, ukradnutých platobných údajov a ukradnutých prihlasovacích údajov API. Tá istá správa opisuje škodlivé operácie s pomocou AI vykonávané rôznymi aktérmi, nie jedinou národnou skupinou. Ide o zistenia pripisované spoločnosti Anthropic, nie o nezávislý verdikt nad každým údajným účastníkom. Prečítať správu o hrozbách.
Zverejnenie OpenAI z 30. septembra pripisuje hlavnú časť kampane zameranej na získavanie schopností uvažovania osobám spájaným s Moonshot AI. Zásadné je, že podľa správy táto kampaň neprelomila šifrovanie, neprenikla do databázy ani priamo nepristupovala k uloženým používateľským konverzáciám. Jej mechanizmom bola manipulácia interakcií s modelom. Opis OpenAI by sa nemal prerozprávať ako iný druh narušenia.
NSA, FBI a CISA vydali v septembri aj spoločné varovanie pred priemyselnou destiláciou čínskymi spoločnosťami zameranými na AI. Oznámenie vládneho odporúčania potvrdzuje, že ide o závažnú, verejne zdokumentovanú obavu. Destilácia zostáva legitímnou tréningovou technikou; otázkou je oprávnenie, prístup a spôsob získania údajov.
Moje hodnotenie: ukradnuté prihlasovacie údaje na inferenciu a neoprávnená destilácia sú dôveryhodnou súčasťou ekonomiky hrozieb. Vyššie uvedené zdroje nedokazujú, že čínske laboratóriá zorganizovali chyby PHP, kompromitáciu kľúča eMudhra, zverejnenie zraniteľností KSMBD ani útok na LiteLLM. Spojenie týchto udalostí do jednej kampane by si vyžadovalo dôkazy prepájajúce operátorov, infraštruktúru alebo použitie ukradnutých prihlasovacích údajov. Spoločné motivácie sú dôvodom na vyšetrovanie, nie náhradou za pripísanie zodpovednosti.
Keď druhá strana môže nasadiť roj
Dôležitá zmena je ekonomická. Model môže prezerať kód, navrhovať testy a pomáhať vyšetrovať výsledok. Vložte ho do agenta používajúceho nástroje a môže tento cyklus opakovať. Spustite veľa agentov paralelne a operátor môže skúmať niekoľko hypotéz naraz. Neznamená to, že každý pokus uspeje alebo že každý cieľ je zraniteľný. Znamená to, že dlhodobé vyšetrovanie zlacňuje.
Konkrétny obranný príklad ponúka Správa OpenAI o obmedzení incidentu z 23. októbra. Spoločnosť opisuje flotily agentov testujúcich účelovo vytvorené kópie jej infraštruktúry, s prístupom k zdrojovému kódu a konfigurácii, monitorovaním a vymedzenými cieľmi. Uvádza zistenia týkajúce sa úniku z VM a izolácie, ako aj prácu na problémoch jadra vrátane CVE-2026-74753, CVE-2026-80521 a CVE-2026-80841. Tieto kontrolované experimenty nedokazujú, že verejný bot bez dohľadu dokáže napadnúť ľubovoľný server. Ukazujú, prečo obrancovia berú dlhodobé strojom podporované testovanie vážne.
Pre malého prevádzkovateľa to mení hodnotu toho, že nie je zaujímavým cieľom. Neznámosť chráni menej, keď kontrola ďalšieho hostiteľa stojí málo. Útočník môže skúšať ďalej, zatiaľ čo váš tím vykonáva svoju skutočnú prácu. Obrana musí skrátiť cestu od dôveryhodného signálu k overenej oprave, nie iba vytvárať ďalšie upozornenia.
Užitoční obranní agenti potrebujú hranice
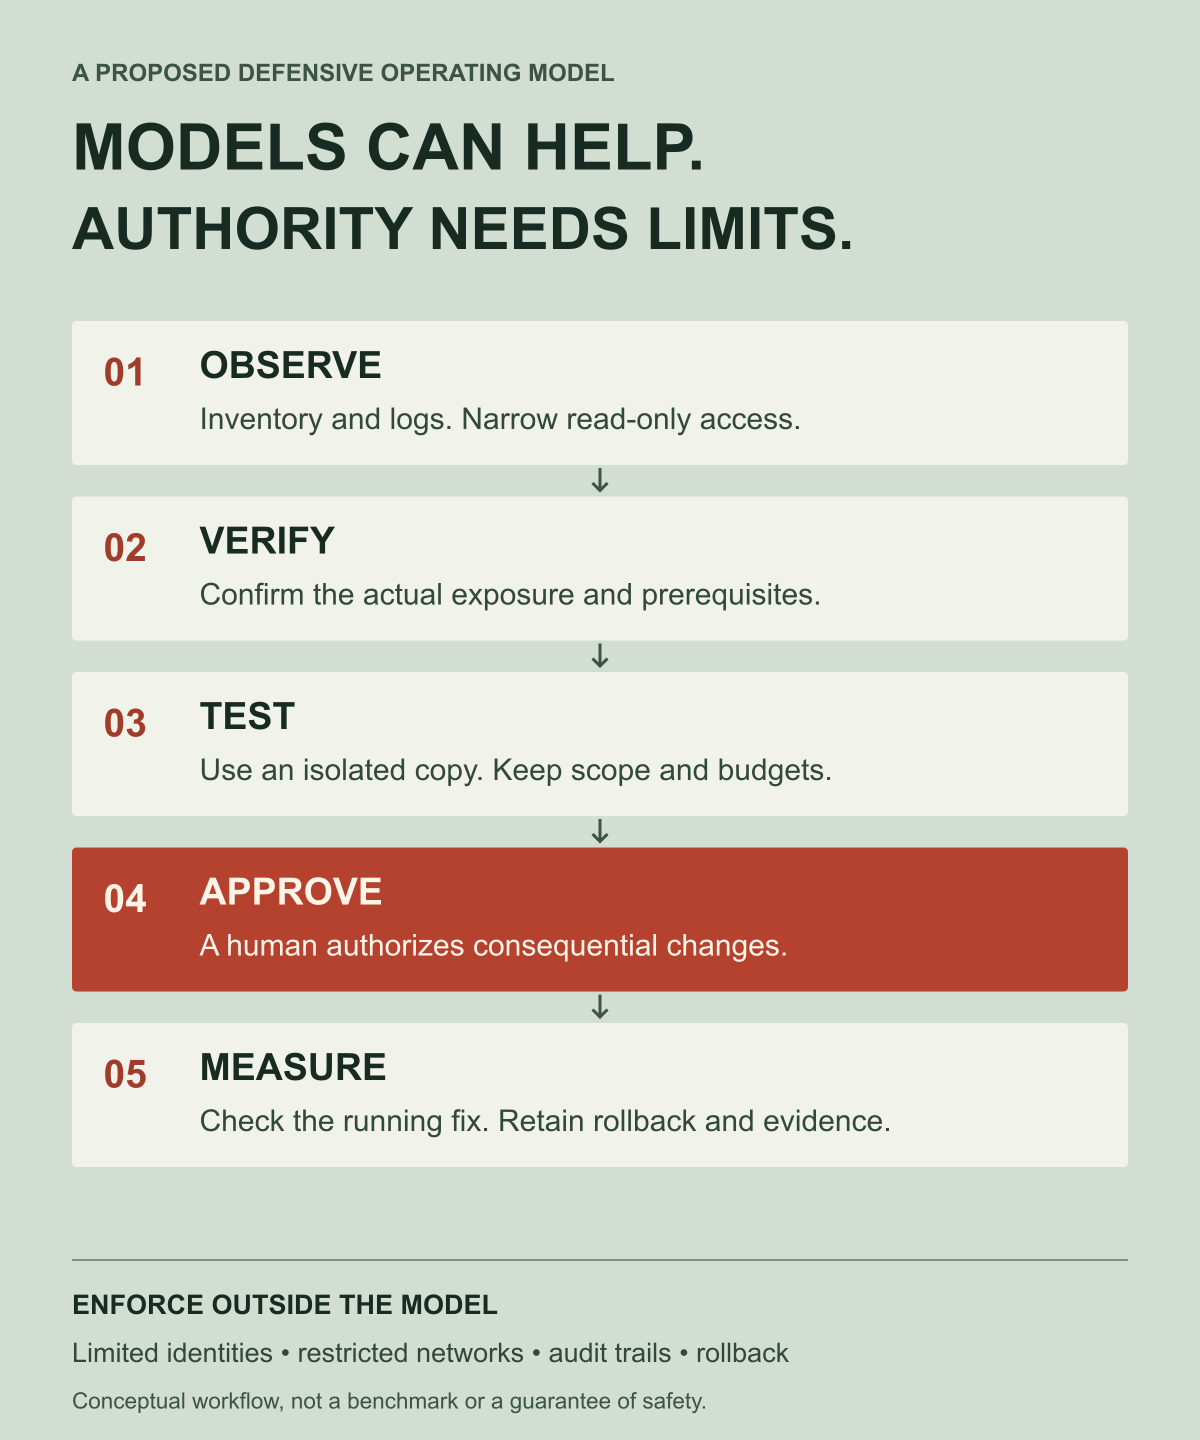
Podľa mňa je prvým užitočným bezpečnostným agentom dôsledný vyšetrovateľ. Zmapuje nasadený softvér a dostupné služby, prepojí odporúčania so skutočným prostredím a vytvorí dôkazy, na ktoré môže správca reagovať. Druhou úlohou je otestovať navrhovanú opravu v dočasnom prostredí. Ani jedna nepotrebuje neobmedzené produkčné prihlasovacie údaje.
Poradie zavádzania má byť premyslené:
- Sledovať: zhromaždiť inventár, verzie a záznamy pomocou úzko vymedzeného prístupu iba na čítanie.
- Overiť: zistiť, či je zraniteľná cesta v kóde prítomná a dosiahnuteľná. Samotný reťazec verzie nemusí odhaliť opravu spätne začlenenú distribútorom.
- Otestovať: reprodukovať a overiť v kontrolovanej kópii, s rozpočtami a rozsahom vynucovanými mimo modelu.
- Zmena: pri závažných produkčných akciách vyžadovať schválenie a potom použiť postupné nasadenie a otestovaný návrat zmien.
- Zmerať: skontrolovať bežiaci systém, zachované dôkazy, stav služieb a to, či sa skutočné vystavenie riziku znížilo.
Záznamy, tikety a súbory repozitára môžu obsahovať text ovládaný útočníkom. Obranca, ktorý s takým textom zaobchádza ako s autoritou, môže vytvoriť ďalšiu útočnú plochu. Dôležité sú obmedzené identity, izolované nástroje, obmedzený sieťový prístup a nezávisle vynucované pravidlá akcií, aj keď model pôsobí sebaisto. Rýchlejšie uvažovanie nerobí rozsiahle oprávnenia bezpečnejšími.
Laboratórium predáva schopnosť. Potom predáva štít.
Práve tu začína byť obchodný model nepríjemný. Tie isté spoločnosti, ktoré vyvíjajú schopnosti znižujúce náklady na útok, ich prezentujú ako nevyhnutné obranné nástroje. Zákazníci tak môžu platiť priebežné náklady za riadenie rizika, ktoré urýchľuje samotná kategória produktov.
Za týmito obavami stojí skutočná obchodná štruktúra. Oznámenie Anthropic o Glasswingu prisľúbilo až 100 miliónov dolárov v kreditoch na modely a 4 milióny dolárov v daroch organizáciám zabezpečujúcim open source; opísalo aj platené používanie po skončení podpory v rámci predbežného prístupu. V októbri existujúci členovia Glasswingu prechádzali do rozšíreného programu Cyber Verification Program. Stránka programu je zároveň závažnou obrannou iniciatívou aj súčasťou trhu s pokročilými bezpečnostnými schopnosťami.
Označenie „bezpečnostná daň AI“ si nevyžaduje tvrdenie, že laboratóriá vymysleli desaťročia staré chyby alebo útoky zámerne zorganizovali. Pomenúva motiváciu: s rozšírením výkonných modelov môže rásť dopyt po obrane podporovanej modelmi a poskytovatelia týchto schopností môžu získať príslušné výdavky. Verejnosť by mala mať možnosť skúmať obmedzenia prístupu, ceny, bezpečnostné tvrdenia aj dôkazy, že sľubovaná ochrana funguje.
Existuje férový protiargument. Obranný výskum môže dočasnú výhodu v objavovaní premeniť na trvalé verejné opravy vrátane tých, ktoré chránia ľudí, ktorí si nikdy nekúpia predplatné modelu. Tento prínos je skutočný. Je dôvodom hodnotiť odvetvie podľa nasadených opráv a bezpečnejších predvolených nastavení, namiesto toho, aby sme strach či optimizmus považovali za dostatočný dôkaz.
Úzkym hrdlom je všetko po objavení
Modely môžu vytvárať zistenia rýchlejšie, než ich správcovia dokážu preveriť. Prehľad oznámení Anthropic vo výslovne datovanej snímke k 2. októbru uvádzal 6 157 zverejnených zistení naprieč 591 projektmi a 516 známych upstreamových opráv. Prehľad upozorňuje, že počty zahŕňajú rôzne fázy overenia a počet opráv neukazuje, nakoľko rozšírená bola ich inštalácia. Metodika je rovnako dôležitá ako číslo v titulku.
Poučením nie je odčítať tieto čísla a oznámiť tisíce zneužiteľných, neopravených serverov. Objav, potvrdenie, oprava upstream a nasadenie sú samostatné úlohy. Financovanie iba prvej úlohy prenáša prácu na ľudí zodpovedných za zvyšok.
Uprednostňujem bezpečnostný trh, ktorý odmeňuje výsledky: reprodukovateľné hlásenia, kapacitu správcov, verejné opravy, použiteľné cesty aktualizácie a nezávisle testované obmedzenie dopadov. Zákazníci by mali môcť odovzdať svoje dôkazy inému poskytovateľovi. Malí správcovia by na zabezpečenie široko používanej knižnice nemali potrebovať podnikovú zmluvu na AI.
Ďalšia éra bezpečnosti bude pravdepodobne zahŕňať modely sledujúce iné modely a agentov testujúcich obranu proti ďalším agentom. Trvalá obrana však nemôže úplne závisieť od toho, kto si môže dovoliť najväčší roj. Potrebuje aj menej vystavenú infraštruktúru, menej mocné prihlasovacie údaje, bezpečnejšie zlyhávanie softvéru a ľudí oprávnených konať na základe kvalitných dôkazov.
Otázkou už nie je len to, či AI dokáže nájsť dieru. Ide o to, kto dostane opravu, kto riadi obranu a komu príde faktúra.
Redakčná poznámka: článok oddeľuje overené správy o incidentoch, pripísanie zodpovednosti dodávateľovi a autorovu analýzu. Koncepčné ilustrácie vytvoril ChatGPT; infografiky vznikli na základe odkazovaných záznamov. Pre tento článok nebola spustená žiadna zneužívajúca akcia proti živému systému. Pred zásahom si overte aktuálne odporúčanie pre svoj konkrétny produkt a konfiguráciu.