Laboratoře, které usnadňují napadání softwaru, zároveň prodávají nástroje k jeho obraně. Bezpečnostní incidenty tohoto měsíce ukazují, proč si tento obchodní model zaslouží kontrolu — a proč řešením nemůže být další černá skříňka s vyšším účtem za API.
V odvětví AI se rýsuje nepříjemný prodejní argument: modely začínají být dostatečně schopné najít trhliny ve vaší infrastruktuře, a proto byste je měli nejspíš použít i k jejich zacelení.
Výsledný účet nazývám Bezpečnostní daň AI. Zahrnuje víc než předplatné. Jde o čas inženýrů, výdaje za inferenci, nouzové opravy a provozní složitost nutnou k tomu, abychom drželi krok se stroji, které dokážou software průběžně zkoumat. Malé týmy za to platí nocemi a víkendy. Velké organizace další vrstvou bezpečnostní infrastruktury.
Říjnové incidenty tuto možnost konkretizují. Zároveň svádějí k příliš uhlazenému příběhu: jedna globální vlna útoků s AI, jeden zahraniční viník a jeden dodavatel s lékem. Důkazy podporují zajímavější argument. Staré chyby, narušená důvěra, ukradené přihlašovací údaje a stále schopnější agenti se vzájemně ovlivňují. Nemají však všechny stejnou příčinu.
Zprávy ověřené 24. října 2026. Jde o analýzu hlavních incidentů a rodin zranitelností Linuxu relevantních pro tuto vlnu, nikoli o vyčerpávající katalog všech CVE Linuxu. Níže uvedená data rozlišují původní zveřejnění od obnovené pozornosti. Podrobnosti incidentů a stav oprav u dodavatelů se mohou měnit.
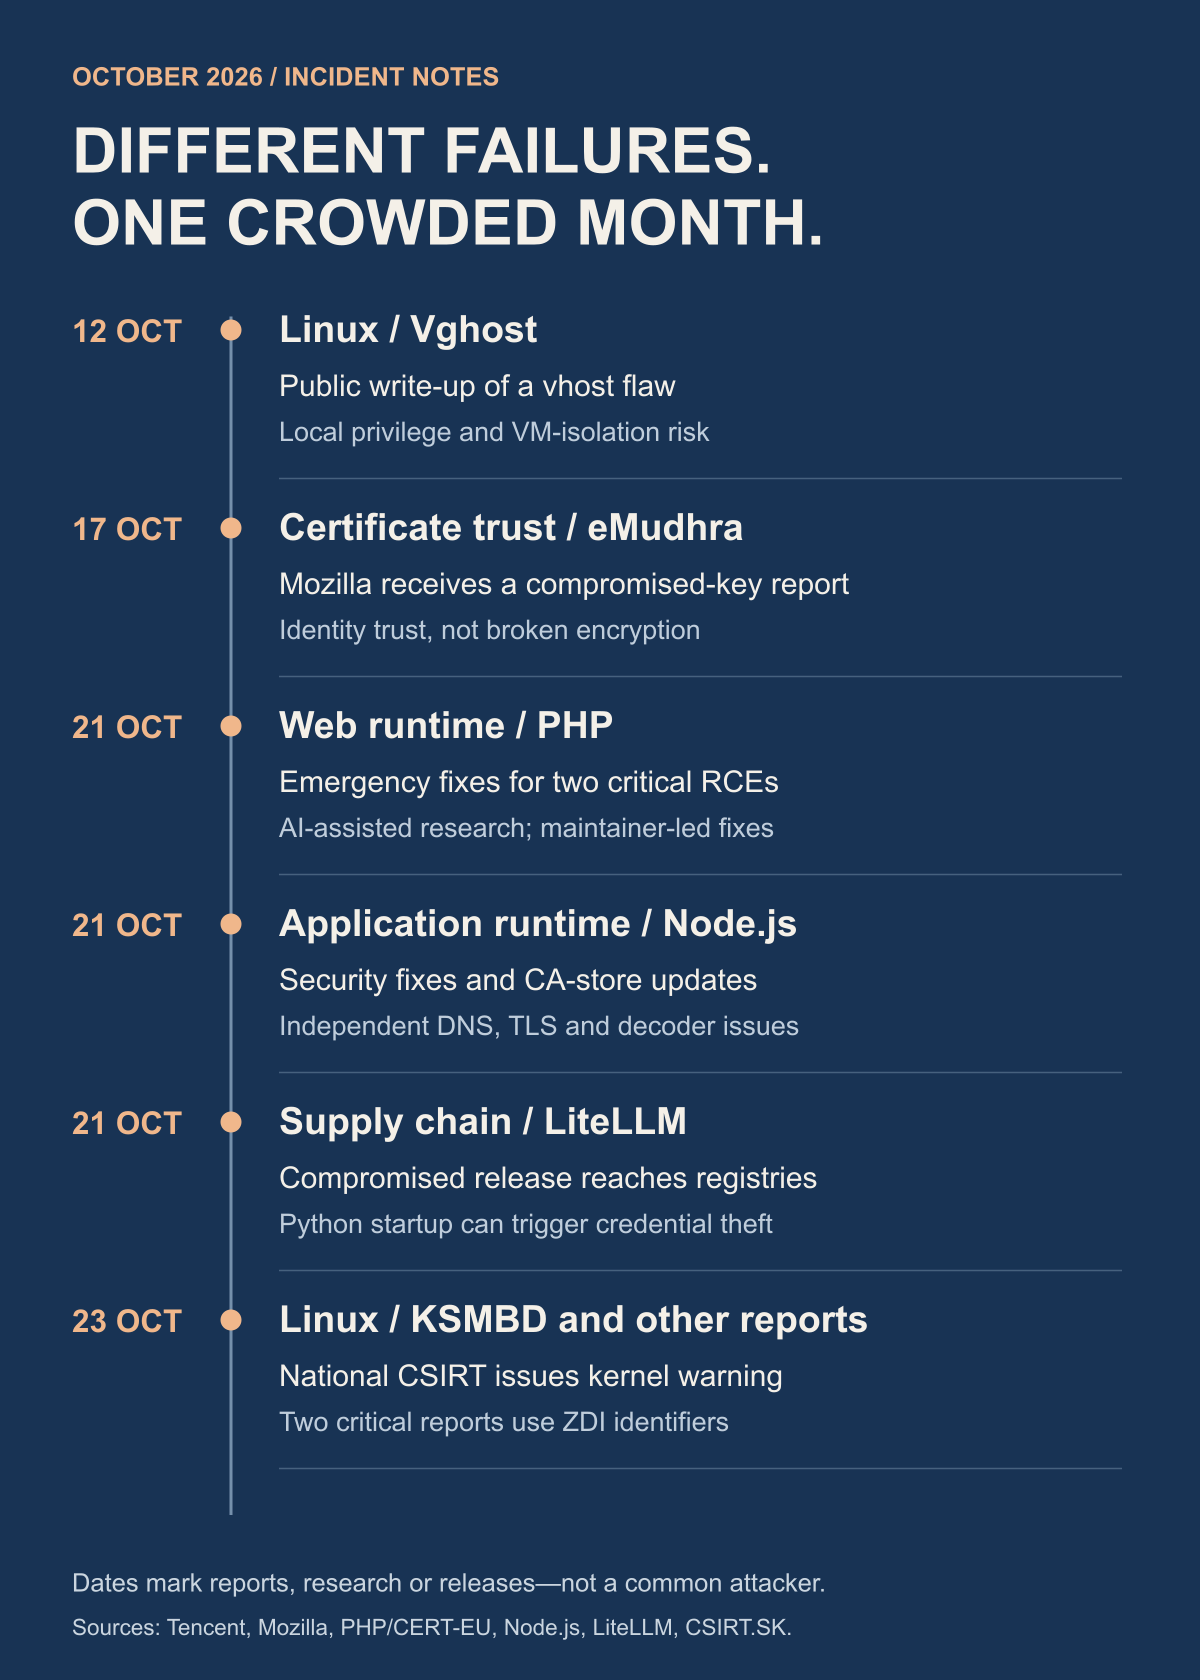
Rušný měsíc, několik různých selhání
PHP 21. října vydalo nouzové opravy dvou chyb umožňujících vzdálené spuštění kódu bez ověření: CVE-2026-109618 a CVE-2026-109619, oba s hodnocením 9,2. Jeden zahrnuje poškození paměti při obsluze nedostatku paměti, druhý zastaralý stav požadavku. Jde o problémy běhového prostředí, takže samotná oprava aplikačního kódu nestačí. Doporučení CERT-EU uvádí dotčené větve a naléhavost.
Existuje zde zdokumentované propojení s AI. OpenAI uvádí Calif při výzkumu použil GPT-5.6 Sol, zatímco Wiz nezávisle oznámil obě chyby. Opravy a vydání vedli správci PHP. Zásluha patří této koordinované spolupráci lidí a modelu, nikoli chatbotovi jednajícímu samostatně.
První opravená vydání jsou PHP 8.5.12, 8.4.27, 8.3.36 a 8.2.35. Dodavatelé distribucí mohou opravy zpětně začlenit pod jinými verzemi balíčků. CERT-EU své doporučení 23. října důležitě aktualizovalo a doplnilo CVE-2026-115560, třetí problém RCE týkající se neobvyklé konfigurace. PHP považovalo toto riziko za nepravděpodobné a nenaplánovalo nouzové vydání; doporučení nabízí dočasné zmírnění rizika. Článek uzavřený u středečního oznámení opravy by už byl neúplný. Zkontrolovat oficiální vydání PHP a aktuální pokyny dodavatelů.
Příběh Linuxu je větší než jeden děsivý titulek
Nejnovější zprávy o kritických chybách jádra si zaslouží pozornost. Slovenský CSIRT 23. října varoval o veřejně vystavených hlášeních zranitelností, včetně dvou problémů souborového serveru KSMBD s hodnocením 9,0: ZDI-CAN-33549 a ZDI-CAN-33774. Jejich předpoklady se liší: jeden zahrnuje SMB Direct/RDMA; druhý se týká směrování protokolu a cesty zápisu navázané na přístup ke sdílené složce. Vystavení riziku závisí na skutečně používané službě a konfiguraci. Vlastní inventář ZDI potvrzuje identifikátory a skóre.
V době zveřejnění doporučení tyto dvě zprávy neuváděly ne mají identifikátory CVE. Na tomto rozdílu záleží. Kritický problém se nestává neškodným jen proto, že čeká na CVE, a kritické skóre nedokazuje, že jsou ohroženy všechny počítače s Linuxem. Správci by měli omezit přístup k dotčeným službám a sledovat skutečný stav oprav u svého distributora.
Existuje také kritická přidělené CVE v nedávné diskusi o Linuxu: CVE-2025-39682, chyba v přijímací cestě kernelového TLS. NVD uvádí skóre 9,8 a odkaz CISA na známě zneužívanou zranitelnost. Původně byla zveřejněna v září 2025, nebyla tedy poprvé objevena letos v říjnu. Red Hat hodnotí své produkty odlišně, což ukazuje, proč se univerzální skóre může lišit od praktického posouzení vystavení riziku ze strany dodavatele.
To je jen část relevantního obrazu Linuxu:
Copy Fail — CVE-2026-31431
Objev chyby v cache stránek jádra s pomocí AI, veřejně zveřejněný 29. dubna. Umožňuje lokální zvýšení oprávnění v dotčených jádrech. Vzdálený útočník stále potřebuje počáteční cestu k lokálnímu spuštění kódu. Oznámení výzkumníka.
Dirty Frag / Fragnesia — CVE-2026-43284, CVE-2026-43500, CVE-2026-46300
Související problémy se zvýšením oprávnění v cache stránek zveřejněné v květnu. Síťové komponenty a konfigurace ovlivňují dosažitelnost; vyšetřování Microsoftu rozlišuje pozorovanou aktivitu od nepotvrzeného zneužití jednotlivých variant. Vyšetřování Microsoftu.
CrackArmor
Devět zranitelností AppArmor zastoupených jedenácti identifikátory CVE na úrovni oprav. Ubuntu dokumentuje předpoklady týkající se lokálního uživatele a různé dopady v jednotlivých vydáních, včetně obcházení zásad a zvýšení oprávnění. Úplná matice Ubuntu.
Čtveřice síťových chyb — DirtyAH6, TUNderflow, PPPoEject, DiagSpill
CVE-2026-80844, CVE-2026-81000, CVE-2026-68121 a CVE-2026-74469. Zářijové zprávy popisují cesty k lokálnímu získání práv root s různými požadavky na jmenné prostory, schopnosti a moduly. Oznámení Red Hat.
Vghost — CVE-2026-74580
Chyba vhostu může umožnit lokální zvýšení oprávnění a v určitých konfiguracích také únik z VM. Doporučení Tencent výslovně uvádí, že kontrolované prostředí CVM nebylo vystaveno cestě umožňující únik z VM. Doporučení Tencent.
Další cesty v jádře — CVE-2026-53266, CVE-2025-39964
První problém se týká SNAT v ebtables při konkrétních pravidlech mostu; druhý souběžných zápisů AF_ALG. Liší se jejich předpoklady i důsledky. Posouzení SNAT; Posouzení AF_ALG.
Praktické poučení je rozlišovat vzdálený vstup od co se děje po vstupu. Zranitelnost umožňující lokální získání práv root může být ničivá na sdíleném serveru, sestavovacím runneru nebo hostiteli agentů, i když neumožňuje libovolnému návštěvníkovi internetu přihlášení. Počáteční přístup může poskytnout chyba aplikace nebo ukradený účet. Považovat každý titulek o jádře za univerzální vzdálené převzetí zakrývá systémy, které je skutečně třeba řešit jako první.
Visací zámek může selhat, aniž by bylo prolomeno šifrování
Incident s certifikáty představuje jiný druh selhání. Mozilla uvádí, že 17. října obdržela zprávu o kompromitaci soukromých klíčů osmi zprostředkujících certifikátů eMudhra. Útočník schopný zachytit spojení by mohl použít podvodně vydané certifikáty k vydávání se za web. Mozilla dotčené certifikáty ještě téhož večera zablokovala prostřednictvím OneCRL a později aktualizovala Firefox i jeho komponenty úložiště důvěryhodných certifikátů. Její reakce také zaznamenává následnou opravu Androidu.
Podpisový klíč certifikační autority opravňuje potvrzovat totožnost. Jeho kompromitace napadá právě toto rozhodnutí o důvěře. Neznamená to, že někdo matematicky prolomil šifrování TLS. Zpráva Mozilly také nedokládá, že kompromitaci způsobil LLM.
Do tohoto obrazu patří i problémy OpenSSL, neměly by se však zaměňovat s incidentem certifikační autority. Zářijová sada doporučení zahrnuje zpracování rozšíření X.509, vyčerpání zdrojů při zpracování certifikátů, QUIC a další chyby kryptografické knihovny. Rejstřík doporučení OpenSSL rozlišuje dotčené verze a závažnost. Škodlivý certifikát může odhalit softwarovou chybu, i když se certifikátu nikdy nemělo důvěřovat.
Bezpečnostní vydání Node.js z 21. října spojuje tyto vrstvy: aktualizuje přibalené certifikační autority pro eMudhra a opravuje nezávislé problémy s DNS, ověřováním názvů hostitelů TLS a dalšími částmi běhového prostředí. Chyba dekodéru Brotli, CVE-2026-111497, mohl by umožnit poškození paměti a vzdálené spuštění kódu, když aplikace zpracovává komprimovaná data dodaná útočníkem; projekt připisuje zásluhu výzkumníkům OpenAI Codex Security. Bezpečnostní oznámení Node.js hodnotí své nejzávažnější problémy stupněm High. Zveřejněná opravená vydání jsou 26.12.1, 24.22.1 a 22.23.4. Oficiální archiv vydání.
Klíče API se stávají strategickým zdrojem
Kompromitace LiteLLM dělá problém s přihlašovacími údaji zvlášť konkrétním. Škodlivý balíček 1.107.0 se 21. října dostal do veřejných registrů. Microsoft zjistil spouštěcí háčky Pythonu, které mohly aktivovat sběrač přihlašovacích údajů, aniž aplikace LiteLLM výslovně importovala. Klíče poskytovatelů modelů byly jen částí mnohem širšího souboru cílů, který zahrnoval přihlašovací údaje vývojářů i cloudu. Odstranění jednoho balíčku proto neznamená obnovení důvěry v počítač. Vyšetřování Microsoftu vysvětluje dopady vystavení riziku a obnovy.
Pozdější vlastní vyšetřování LiteLLM sleduje původní kompromitaci k odhalenému hlavnímu klíči, který nebyl zneplatněn, a následnému přístupu k výkonným přihlašovacím údajům vývojářů i procesu vydávání. Uvádí také, že cílem bylo získat tokeny upstreamových API pro inferenci. Kanonický popis incidentu opravuje některé počáteční domněnky. Připomíná, že je třeba sledovat vyšetřování a neulpívat na prvním vysvětlení, které se stalo virálním.
Přihlašovací údaj AI dnes může koupit víc než podvodný účet za cloud. Může zajistit uvažování, pomoc s programováním i prostor k ukrytí činnosti jiného operátora. Pokud se přístup přeprodává, legitimní majitel účtu může nést náklady a riziko postihu, zatímco schopnost využívá někdo jiný. Kdo přesně koupil konkrétní ukradený klíč a k čemu jej použil, stále vyžaduje důkazy.
Co říkají důkazy o čínských laboratořích
Existují zdokumentované důvody k obavám z neoprávněné destilace. Anthropic v zářijové zprávě popisuje kampaně, které připisuje laboratořím v Číně, a vysvětluje, jak mohou proxy služby poskytovat přístup pomocí podvodných účtů, ukradených platebních údajů a ukradených přihlašovacích údajů k API. Tatáž zpráva popisuje škodlivé operace s pomocí AI prováděné různými aktéry, nikoli jedinou národní skupinou. Jde o zjištění připisovaná společností Anthropic, nikoli o nezávislý verdikt nad každým údajným účastníkem. Přečíst zprávu o hrozbách.
Zveřejnění OpenAI z 30. září připisuje hlavní část kampaně zaměřené na získávání schopností uvažování osobám spojovaným s Moonshot AI. Zásadní je, že podle zprávy tato kampaň neprolomila šifrování, nepronikla do databáze ani přímo nepřistupovala k uloženým uživatelským konverzacím. Jejím mechanismem byla manipulace interakcí s modelem. Popis OpenAI by neměl být převyprávěn jako jiný druh narušení.
NSA, FBI a CISA také v září vydaly společné varování před průmyslovou destilací ze strany čínských společností zabývajících se AI. Oznámení vládního doporučení potvrzuje, že jde o závažnou, veřejně zdokumentovanou obavu. Destilace zůstává legitimní trénovací technikou; otázkou je oprávnění, přístup a způsob získání dat.
Moje hodnocení: ukradené přístupové údaje k inferenci a neoprávněná destilace jsou věrohodnou součástí ekonomiky hrozeb. Výše uvedené zdroje nedokládají, že čínské laboratoře zorganizovaly chyby PHP, kompromitaci klíče eMudhra, zveřejnění zranitelností KSMBD ani útok na LiteLLM. Spojení těchto událostí do jedné kampaně by vyžadovalo důkazy propojující operátory, infrastrukturu nebo využití ukradených přihlašovacích údajů. Společné motivace jsou důvodem k vyšetřování, nikoli náhradou za připsání odpovědnosti.
Když druhá strana může nasadit roj
Důležitá změna je ekonomická. Model může prohlížet kód, navrhovat testy a pomáhat vyšetřovat výsledek. Vložte jej do agenta používajícího nástroje a může tento cyklus opakovat. Spusťte mnoho agentů souběžně a operátor může zkoumat několik hypotéz najednou. Neznamená to, že každý pokus uspěje nebo že každý cíl je zranitelný. Znamená to, že dlouhodobé vyšetřování zlevňuje.
Konkrétní obranný příklad nabízí Zpráva OpenAI o omezení incidentu z 23. října. Společnost popisuje flotily agentů testujících účelově vytvořené kopie její infrastruktury, s přístupem ke zdrojovému kódu a konfiguraci, monitorováním a vymezenými cíli. Uvádí zjištění týkající se úniku z VM a izolace a také práci na problémech jádra včetně CVE-2026-74753, CVE-2026-80521 a CVE-2026-80841. Tyto kontrolované experimenty nedokazují, že veřejný bot bez dohledu dokáže napadnout jakýkoli server. Ukazují, proč obránci berou dlouhodobé strojově podporované testování vážně.
Pro malého provozovatele to mění hodnotu toho, že není zajímavým cílem. Neznámost chrání méně, když kontrola dalšího hostitele stojí málo. Útočník může dál zkoušet, zatímco váš tým vykonává svou skutečnou práci. Obrana musí zkrátit cestu od důvěryhodného signálu k ověřené opravě, nikoli jen vytvářet další upozornění.
Užiteční obranní agenti potřebují hranice
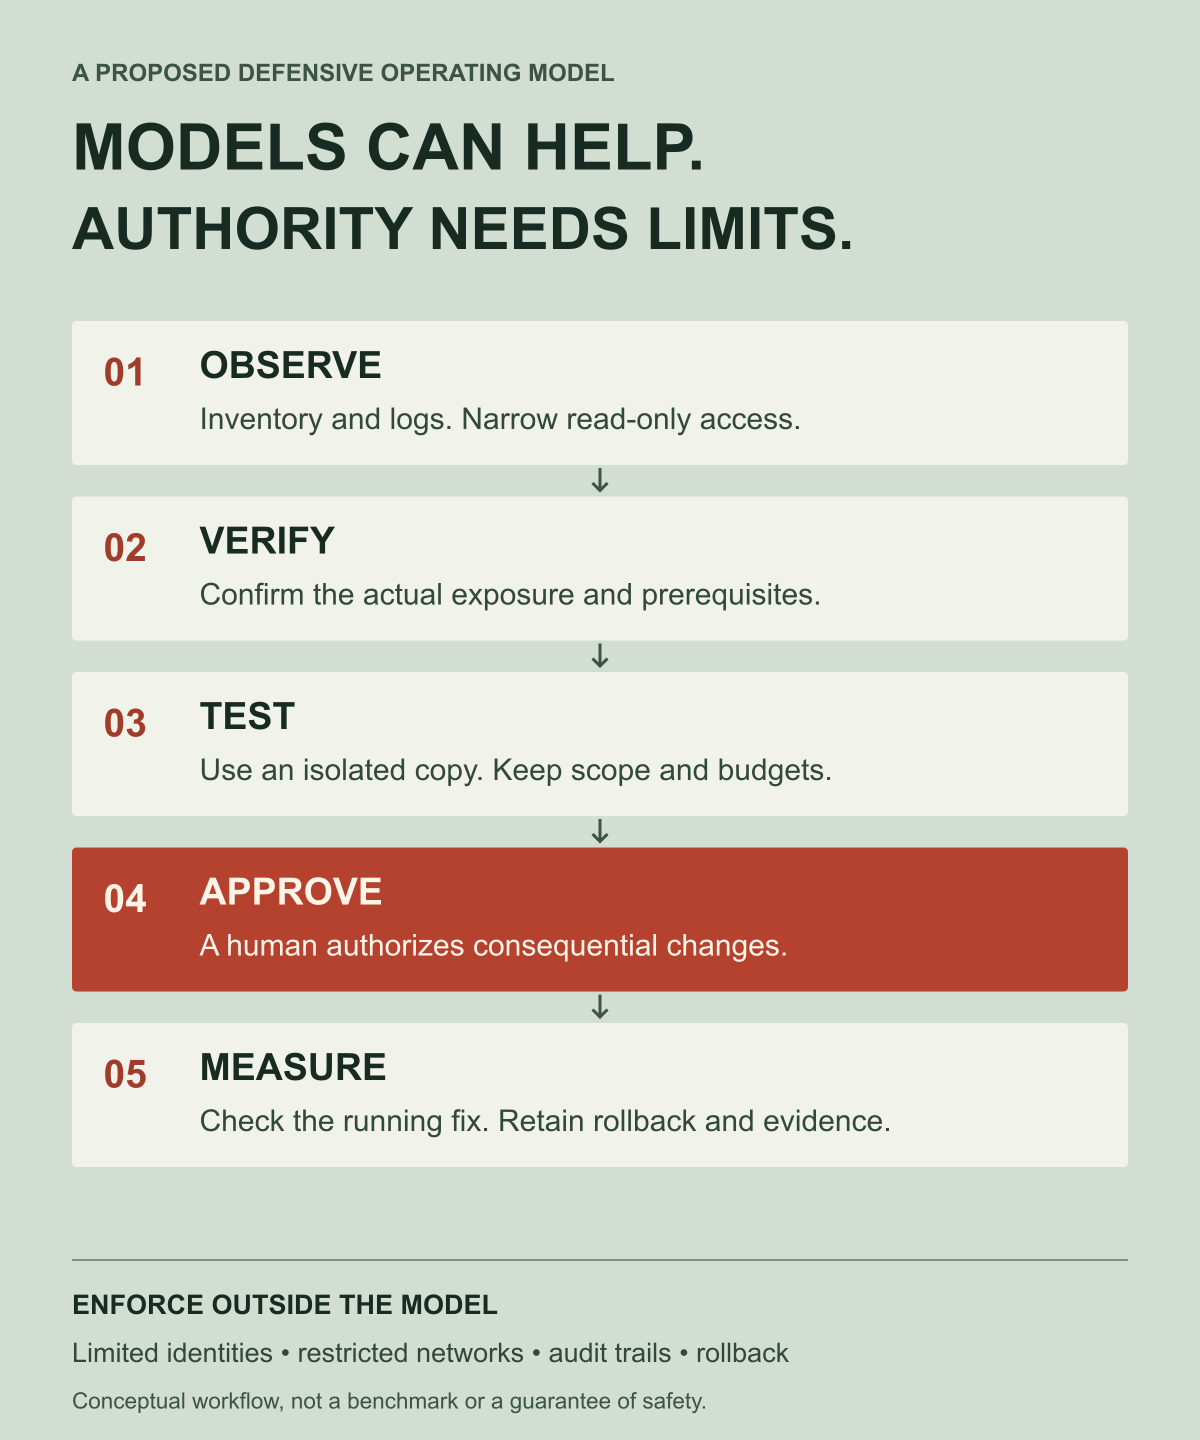
Podle mě je prvním užitečným bezpečnostním agentem pečlivý vyšetřovatel. Zmapuje nasazený software a dosažitelné služby, propojí doporučení se skutečným prostředím a vytvoří důkazy, na které může správce reagovat. Druhou rolí je otestovat navrženou opravu v dočasném prostředí. Ani jedna role nepotřebuje neomezené produkční přihlašovací údaje.
Pořadí zavádění má být promyšlené:
- Sledovat: shromáždit inventář, verze a protokoly pomocí úzce vymezeného přístupu pouze pro čtení.
- Ověřit: zjistit, zda je zranitelná cesta v kódu přítomná a dosažitelná. Samotný řetězec verze nemusí odhalit opravu zpětně začleněnou distributorem.
- Otestovat: reprodukovat a ověřit v kontrolované kopii, s rozpočty a rozsahem vynucovanými mimo model.
- Změna: u závažných produkčních akcí vyžadovat schválení a poté použít postupné nasazení a ověřený návrat změn.
- Vyhodnotit: zkontrolovat běžící systém, zachované důkazy, stav služeb a to, zda se skutečné vystavení riziku snížilo.
Protokoly, tikety a soubory repozitáře mohou obsahovat text ovládaný útočníkem. Obránce, který s takovým textem zachází jako s autoritou, může vytvořit další útočnou plochu. Důležité jsou omezené identity, izolované nástroje, omezený síťový přístup a pravidla akcí vynucovaná nezávisle, i když model působí sebejistě. Rychlejší uvažování nečiní rozsáhlá oprávnění bezpečnějšími.
Laboratoř prodává schopnost. Pak prodává štít.
Právě zde začíná být obchodní model nepříjemný. Stejné společnosti, které vyvíjejí schopnosti snižující náklady na útok, je prezentují jako nezbytné obranné nástroje. Zákazníci tak mohou platit průběžné náklady za řízení rizika, které samotná kategorie produktů urychluje.
Za těmito obavami stojí skutečná obchodní struktura. Oznámení Anthropic o Glasswingu přislíbilo až 100 milionů dolarů v kreditech na modely a 4 miliony dolarů v příspěvcích organizacím zabezpečujícím open source; popsalo také placené využití po skončení podpory v rámci předběžného přístupu. V říjnu stávající členové Glasswingu přecházeli do rozšířeného programu Cyber Verification Program. Stránka programu je zároveň závažnou obrannou iniciativou i součástí trhu s pokročilými bezpečnostními schopnostmi.
Označení „bezpečnostní daň AI“ nevyžaduje tvrzení, že laboratoře vynalezly desítky let staré chyby nebo útoky záměrně zorganizovaly. Pojmenovává motivaci: s šířením výkonných modelů může růst poptávka po obraně podporované modely a poskytovatelé těchto schopností mohou získat příslušné výdaje. Veřejnost by měla mít možnost zkoumat omezení přístupu, ceny, bezpečnostní tvrzení i důkazy, že slibovaná ochrana funguje.
Existuje férový protiargument. Obranný výzkum může dočasnou výhodu v objevování proměnit v trvalé veřejné opravy, včetně těch, které chrání lidi, kteří si nikdy nekoupí předplatné modelu. Tento přínos je skutečný. Je důvodem hodnotit odvětví podle nasazených oprav a bezpečnějších výchozích nastavení, místo abychom strach či optimismus považovali za dostatečný důkaz.
Úzkým hrdlem je vše, co následuje po objevu
Modely mohou vytvářet zjištění rychleji, než je správci nutně stíhají prověřovat. Přehled oznámení Anthropic ve výslovně datovaném snímku k 2. říjnu uváděl 6 157 zveřejněných zjištění napříč 591 projekty a 516 známých oprav upstream. Přehled upozorňuje, že počty zahrnují různé fáze ověření a počet oprav neukazuje, jak široce byly opravy nainstalovány. Metodika je stejně důležitá jako číslo v titulku.
Poučení nespočívá v odečtení těchto čísel a oznámení, že existují tisíce zneužitelných, neopravených serverů. Objev, potvrzení, oprava upstream a nasazení jsou samostatné úkoly. Financování pouze prvního přenáší práci na lidi odpovědné za zbytek.
Preferuji bezpečnostní trh, který odměňuje výsledky: reprodukovatelná hlášení, kapacity správců, veřejné opravy, použitelné cesty aktualizace a nezávisle testované omezení dopadů. Zákazníci by měli mít možnost předat své důkazy jinému poskytovateli. Malí správci by k zabezpečení široce používané knihovny neměli potřebovat podnikovou smlouvu na AI.
Další éra bezpečnosti pravděpodobně zahrne modely sledující jiné modely a agenty testující obranu proti dalším agentům. Trvalá obrana však nemůže zcela záviset na tom, kdo si může dovolit největší roj. Potřebuje také méně vystavenou infrastrukturu, méně mocné přihlašovací údaje, bezpečnější selhávání softwaru a lidi oprávněné jednat na základě kvalitních důkazů.
Otázkou už není jen to, zda AI dokáže najít díru. Jde o to, kdo dostane opravu, kdo řídí obranu a komu přijde účet.
Redakční poznámka: článek odděluje ověřené zprávy o incidentech, připsání odpovědnosti dodavateli a autorovu analýzu. Koncepční ilustrace vytvořil ChatGPT; infografiky vznikly na základě odkazovaných záznamů. Pro tento článek nebyla spuštěna žádná zneužívající akce proti živému systému. Před zásahem si ověřte aktuální doporučení pro svůj konkrétní produkt a konfiguraci.