Ohjelmistojen rikkomista helpottavat laboratoriot myyvät myös niiden puolustamiseen tarkoitettuja työkaluja. Tämän kuun tietoturvatapahtumat osoittavat, miksi liiketoimintamallia pitää tarkastella — ja miksi ratkaisu ei voi olla uusi musta laatikko suuremmalla API-laskulla.
Tekoälyalalla on muotoutumassa kiusallinen myyntipuhe: mallit ovat tulossa niin tehokkaiksi, että ne löytävät infrastruktuurisi halkeamat, joten niitä kannattaisi käyttää myös niiden paikkaamiseen.
Kutsun syntyvää laskua Tekoälyn tietoturvavero. Siihen sisältyy muutakin kuin tilaus. Se on suunnittelutyötä, inferenssikustannuksia, kiireellisiä korjauksia ja toiminnan monimutkaisuutta, jota tarvitaan jatkuvasti ohjelmistoja tutkivien koneiden tahdissa pysymiseen. Pienet tiimit maksavat sen öinä ja viikonloppuina. Suuret organisaatiot maksavat sen uudella tietoturvainfrastruktuurin kerroksella.
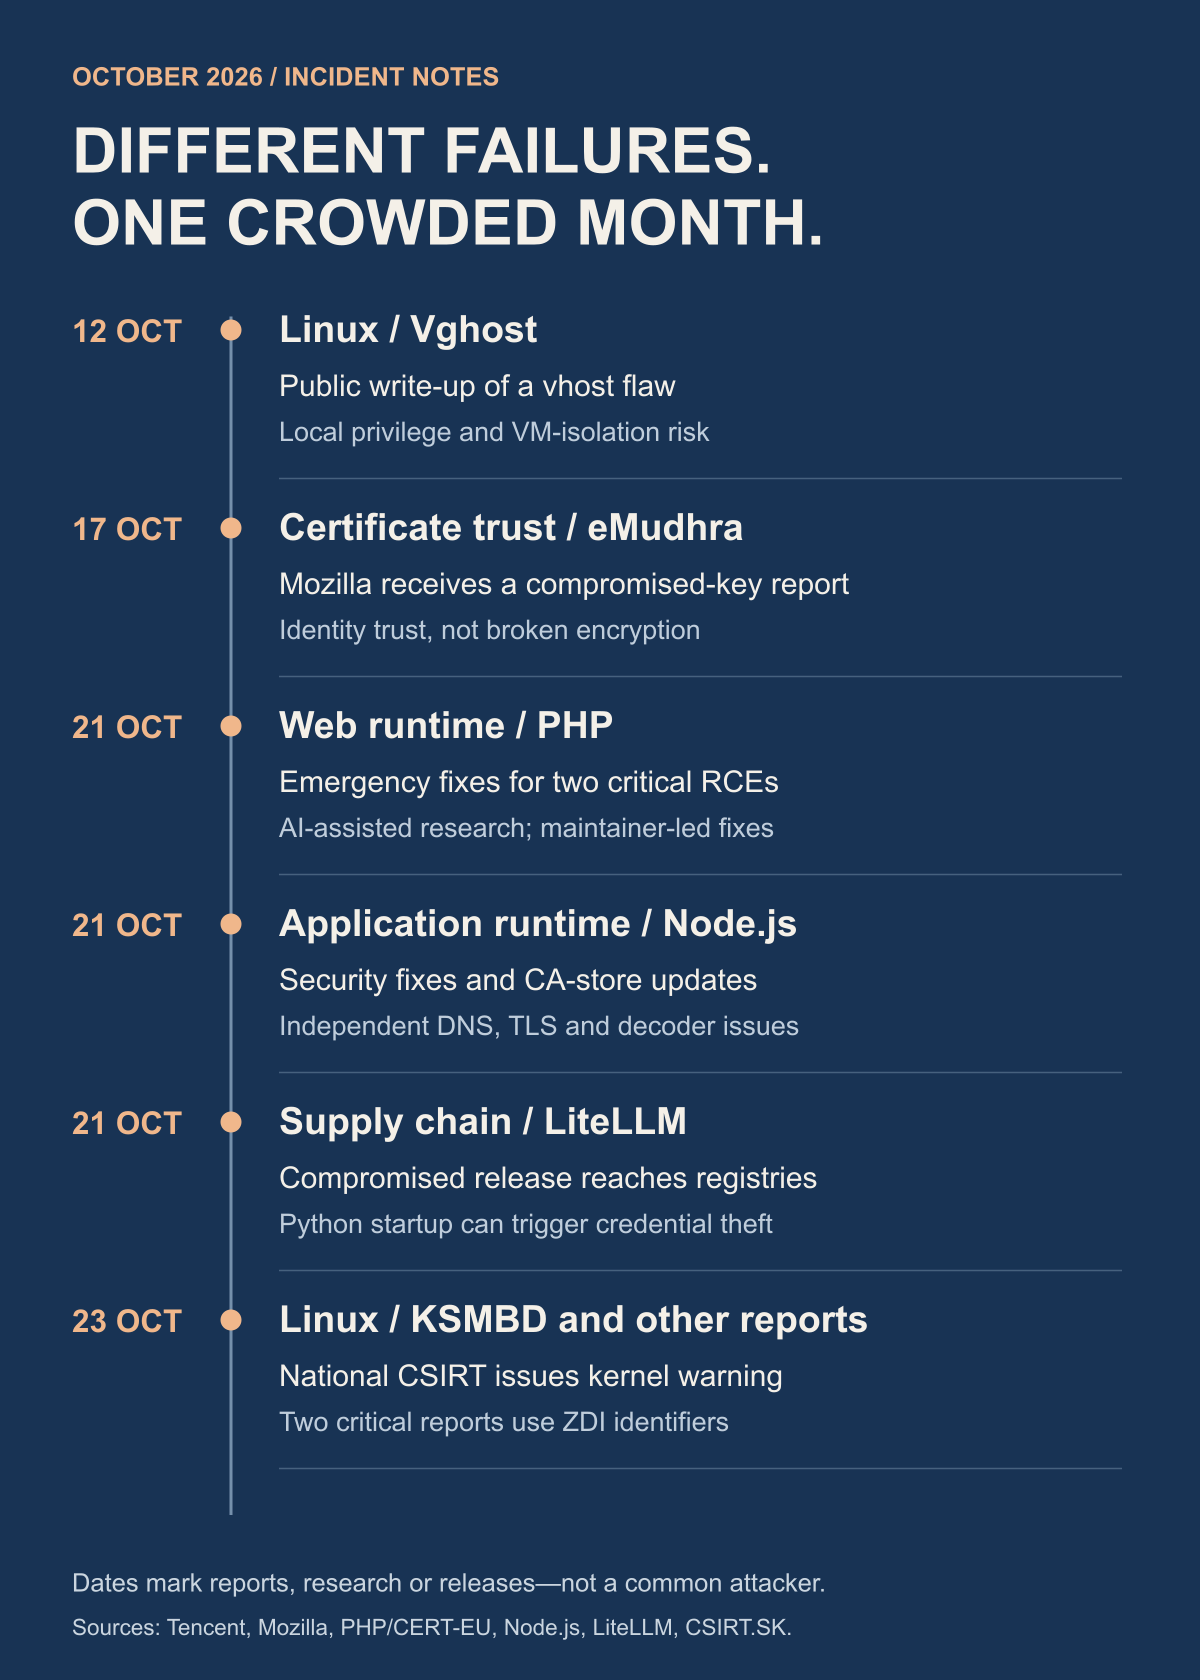
Lokakuun tapahtumat tekevät tämän mahdollisuuden konkreettiseksi. Ne tekevät myös liian siistin kertomuksen laatimisesta helppoa: yksi maailmanlaajuinen tekoälyhyökkäysten aalto, yksi ulkomainen syyllinen, yksi parannuskeinon tarjoava toimittaja. Näyttö tukee kiinnostavampaa väitettä. Vanhat viat, vaarantunut luottamus, varastetut tunnukset ja yhä kyvykkäämmät agentit vaikuttavat toisiinsa. Niillä ei kuitenkaan ole samaa syytä.
Tiedot tarkistettu 24. lokakuuta 2026. Tämä on analyysi tämän aallon kannalta keskeisistä tapahtumista ja Linuxin haavoittuvuusperheistä, ei kattava luettelo kaikista Linuxin CVE-tunnisteista. Alla olevat päivämäärät erottavat alkuperäisen julkistamisen uudelleen heränneestä huomiosta. Tapahtumien tiedot ja toimittajien korjaustilanne voivat muuttua.
Ruuhkainen kuukausi, useita erilaisia häiriöitä
PHP julkaisi 21. lokakuuta hätäkorjaukset kahteen ilman todennusta hyödynnettävään koodin etäsuoritusvirheeseen: CVE-2026-109618 ja CVE-2026-109619, molemmat arvosanalla 9,2. Toinen koskee muistin korruptoitumista muistin loppumisen käsittelyssä, toinen vanhentunutta pyyntötilaa. Nämä ovat ajoaikaisia ongelmia, joten pelkkä sovelluskoodin korjaaminen ei riitä. CERT-EU:n ohje kertoo vaikutuksen alaiset haarat ja asian kiireellisyyden.
Tässä on dokumentoitu yhteys tekoälyyn. OpenAI kertoo Calif käytti tutkimuksessa GPT-5.6 Solia, ja Wiz ilmoitti riippumattomasti molemmista haavoista. PHP:n ylläpitäjät johtivat korjaustyötä ja julkaisua. Kunnia kuuluu ihmisten ja mallin koordinoidulle yhteistyölle, ei yksin toimineelle chatbotille.
Ensimmäiset korjatut julkaisut ovat PHP 8.5.12, 8.4.27, 8.3.36 ja 8.2.35. Jakelutoimittajat voivat siirtää korjaukset taaksepäin eri pakettiversioihin. CERT-EU päivitti ohjeensa 23. lokakuuta ja lisäsi siihen CVE-2026-115560, kolmas RCE-ongelma, joka liittyy epätavalliseen kokoonpanoon. PHP piti riskiä epätodennäköisenä eikä aikatauluttanut hätäjulkaisua; ohje sisältää väliaikaisen lievennyksen. Keskiviikon korjausilmoitukseen pysähtyvä juttu olisi jo puutteellinen. Tarkista viralliset PHP-julkaisut sekä ajantasaiset toimittajan ohjeet.
Linux-tarina on suurempi kuin yksi pelottava otsikko
Uusimmat kriittiset ydinraportit ansaitsevat huomiota. Slovakian CSIRT varoitti 23. lokakuuta julkisesti esillä olleista haavoittuvuusraporteista, mukaan lukien kaksi KSMBD-tiedostopalvelimen ongelmaa, joiden arvosana oli 9,0: ZDI-CAN-33549 ja ZDI-CAN-33774. Niiden edellytykset eroavat: yksi liittyy SMB Direct/RDMAan; toinen koskee protokollan käsittelyä ja kirjoituspolkua, joka edellyttää pääsyä jaettuun resurssiin. Altistuminen riippuu käytössä olevasta palvelusta ja kokoonpanosta. ZDI:n oma luettelo vahvistaa tunnisteet ja arviot.
Ohjeen julkaisuhetkellä nämä kaksi raporttia eivät ei on CVE-tunnisteet. Erolla on merkitystä. Kriittinen ongelma ei muutu vaarattomaksi odottaessaan CVE-tunnistetta, eikä kriittinen arvosana osoita, että jokainen Linux-kone olisi altistunut. Ylläpitäjien tulisi rajoittaa pääsyä vaikutuksen alaisiin palveluihin ja seurata jakelijansa todellista korjaustilannetta.
On myös kriittinen määritetty CVE viimeaikaisessa Linux-keskustelussa: CVE-2025-39682, ytimen TLS-vastaanottopolun vika. NVD ilmoittaa arvosanaksi 9,8 ja mainitsee CISA:n tiedon tunnetusta hyväksikäytöstä. Se julkaistiin alun perin syyskuussa 2025, eikä sitä löydetty ensimmäistä kertaa tänä lokakuuna. Red Hat arvioi tuotteensa eri tavoin, mikä havainnollistaa, miksi yleisarvio ja toimittajan käytännön arvio altistumisesta voivat olla eri mieltä.
Tämä on vain osa olennaista Linux-kokonaisuutta:
Copy Fail — CVE-2026-31431
Tekoälyavusteinen löytö ytimen sivuvälimuistin virheestä, julkistettu 29. huhtikuuta. Se mahdollistaa paikallisten oikeuksien korotuksen haavoittuvissa ytimissä. Etähyökkääjä tarvitsee silti ensin reitin koodin paikalliseen suorittamiseen. Tutkijan julkistus.
Dirty Frag / Fragnesia — CVE-2026-43284, CVE-2026-43500, CVE-2026-46300
Toukokuussa julkistetut vastaavat sivuvälimuistin oikeuksien korotusongelmat. Verkkokomponentit ja kokoonpano vaikuttavat saavutettavuuteen; Microsoftin tutkinta erottaa havaitun toiminnan yksittäisten muunnelmien vahvistamattomasta hyväksikäytöstä. Microsoftin tutkinta.
CrackArmor
Yhdeksän AppArmor-haavoittuvuutta, joita edustaa yksitoista korjaustason CVE-tunnistetta. Ubuntu dokumentoi paikallisen käyttäjän edellytykset ja eri julkaisuissa vaihtelevat vaikutukset, kuten käytäntöjen ohittamisen ja oikeuksien korotuksen. Ubuntun täydellinen matriisi.
Verkkokomponenttien nelikko — DirtyAH6, TUNderflow, PPPoEject, DiagSpill
CVE-2026-80844, CVE-2026-81000, CVE-2026-68121 ja CVE-2026-74469. Syyskuun raportit kuvaavat paikalliseen root-oikeuteen johtavia polkuja, joilla on erilaiset nimiavaruus-, kyvykkyys- ja moduulivaatimukset. Red Hat -tiedote.
Vghost — CVE-2026-74580
Vhost-virhe voi mahdollistaa paikallisen oikeuksien korotuksen ja tietyissä kokoonpanoissa riskin paeta virtuaalikoneesta. Tencentin ohjeessa todetaan nimenomaisesti, ettei sen tarkistettu CVM-ympäristö ollut alttiina VM-pakopolulle. Tencentin ohje.
Muut ytimen polut — CVE-2026-53266, CVE-2025-39964
Ensimmäinen liittyy ebtablesin SNATiin tietyillä siltasäännöillä; toinen samanaikaisiin AF_ALG-kirjoituksiin. Niiden vaatimukset ja seuraukset eroavat toisistaan. SNAT-arvio; AF_ALG-arvio.
Käytännön opetus on erottaa toisistaan etäkäyttöön pääsy lähteestä mitä tapahtuu pääsyn jälkeen. Paikallisen root-oikeuden mahdollistava haavoittuvuus voi olla tuhoisa jaetulla palvelimella, build-runnerissa tai agentin isäntäkoneella, vaikka se ei antaisi satunnaiselle verkkovierailijalle mahdollisuutta kirjautua sisään. Sovelluksen virhe tai varastettu tili voi tarjota ensimmäisen jalansijan. Jokaisen ydinotsikon käsitteleminen yleisenä etähaltuunottona hämärtää ne järjestelmät, jotka todella tarvitsevat huomiota ensin.
Riippulukko voi pettää, vaikka salausta ei murrettaisi
Varmennetapaus on toisenlainen vika. Mozilla kertoo saaneensa 17. lokakuuta ilmoituksen, että kahdeksan eMudhra-välivarmenteen yksityiset avaimet oli vaarannettu. Yhteyden sieppaava hyökkääjä voisi mahdollisesti käyttää vilpillisesti myönnettyjä varmenteita sivustona esiintymiseen. Mozilla esti kyseiset varmenteet OneCRL:n kautta samana iltana ja päivitti myöhemmin Firefoxin sekä sen luottamusvaraston osat. Sen vastauksessa kirjataan myös myöhempi Android-korjaus.
Varmentajan allekirjoitusavain antaa valtuuden todistaa henkilöllisyyksiä. Sen vaarantaminen hyökkää tähän luottamuspäätökseen. Se ei tarkoita, että joku olisi matemaattisesti murtanut TLS-salauksen. Mozillan kertomus ei myöskään osoita, että LLM olisi aiheuttanut vaarantumisen.
OpenSSL-ongelmat kuuluvat tähänkin kokonaisuuteen, mutta niitä ei pidä sekoittaa varmentajan tapaukseen. Syyskuun ohjekokonaisuus sisältää X.509-laajennusten käsittelyn, varmenteiden käsittelyn aiheuttaman resurssien ehtymisen, QUICin ja muita kryptografisen kirjaston virheitä. OpenSSL-ohjeiden hakemisto erottaa vaikutuksen alaiset versiot ja vakavuusasteet. Haitallinen varmenne voi paljastaa ohjelmistovirheen, vaikka siihen ei olisi koskaan pitänyt luottaa.
Node.js:n 21. lokakuuta julkaistu tietoturvapäivitys kokoaa nämä kerrokset yhteen: se päivittää eMudhran mukana toimitetut CA-materiaalit ja korjaa erillisiä DNS-, TLS-isäntänimen tarkistus- ja muita ajoaikaisia ongelmia. Brotli-dekooderin vika, CVE-2026-111497, voi mahdollistaa muistin korruptoitumisen ja koodin etäsuorittamisen, kun sovellus käsittelee hyökkääjän toimittamaa pakattua dataa; projekti antaa tunnustusta OpenAI Codex Securityn tutkijoille. Noden tietoturvailmoitus luokittelee vakavimmat ongelmansa High-tasolle. Julkaistut korjatut versiot ovat 26.12.1, 24.22.1 ja 22.23.4. Virallinen julkaisuarkisto.
API-avaimista on tulossa strateginen resurssi
LiteLLM-vaarantuminen tekee tunnusongelmasta erityisen konkreettisen. Haitallinen 1.107.0-paketti päätyi julkisiin rekistereihin 21. lokakuuta. Microsoft löysi Pythonin käynnistyshookeja, jotka saattoivat aktivoida tunnusten kerääjän ilman, että sovellus erikseen toi LiteLLM:n käyttöön. Mallipalveluntarjoajien avaimet olivat osa paljon laajempaa kohdejoukkoa, johon kuuluivat myös kehittäjien ja pilvipalveluiden tunnukset. Yhden paketin poistaminen ei siksi vastaa luottamuksen palauttamista koneeseen. Microsoftin tutkinta selittää altistumisen ja palautumisen vaikutukset.
LiteLLM:n myöhempi oma tutkinta jäljittää alkuperäisen upstream-vaarantumisen paljastuneeseen pääavaimeen, jota ei kumottu, ja sitä seuranneeseen pääsyyn tehokkaisiin kehittäjätunnuksiin ja julkaisuprosessiin. Se kertoo myös pyrkimyksistä hankkia upstream-inferenssin API-tunnuksia. Tapahtuman kanoninen kuvaus korjaa joitakin varhaisia oletuksia. Se muistuttaa seuraamaan tutkintaa eikä pitämään kiinni ensimmäisestä viraaliksi nousseesta selityksestä.
Tekoälyn tunnistetiedoilla voi nyt ostaa enemmän kuin vilpillisen pilvilaskun. Niillä voi hankkia päättelykykyä, ohjelmointiapua ja paikan, jossa toisen toimijan toiminta voidaan kätkeä. Jos pääsy jälleenmyydään, laillinen tilinomistaja voi joutua kantamaan kulut ja valvontariskin samalla kun joku muu käyttää kykyä. Sen selvittäminen, kuka osti tietyn varastetun avaimen ja mihin sitä käytettiin, vaatii edelleen todisteita.
Mitä näyttö kertoo kiinalaisista laboratorioista
Luvattomasta tislauksesta huoleen on dokumentoitu peruste. Anthropic kuvaa syyskuun raportissaan kampanjoita, jotka se liittää Kiinassa toimiviin laboratorioihin, ja selittää, miten välityspalvelut voivat tarjota pääsyä vilpillisten tilien, varastettujen maksutietojen ja varastettujen API-tunnusten avulla. Samassa raportissa kuvataan useiden erilaisten toimijoiden haitallisia tekoälyavusteisia operaatioita, ei yhtä kansallista ryhmää. Nämä ovat Anthropicin attribuoimia havaintoja, eivät riippumaton tuomio jokaisesta väitetystä osallistujasta. Lue uhkaraportti.
OpenAI:n 30. syyskuuta julkaisu liittää pääosan päättelykyvyn poimintakampanjasta Moonshot AI:hin yhdistettyihin henkilöihin. Olennaista on, ettei kampanja sen mukaan murtanut salausta, vaarantanut tietokantaa eikä saanut suoraa pääsyä tallennettuihin käyttäjäkeskusteluihin. Menetelmänä oli mallien vuorovaikutuksen manipulointi. OpenAI:n kertomus ei pidä kertoa uudelleen toisenlaisena tietomurtona.
NSA, FBI ja CISA antoivat syyskuussa myös yhteisen varoituksen Kiinassa toimivien tekoälyyritysten teollisen mittakaavan tislauksesta. Viranomaisten ohjeen julkistus vahvistaa, että kyseessä on vakava ja julkisesti dokumentoitu huolenaihe. Tislaus on edelleen hyväksyttävä koulutustekniikka; kysymykset koskevat valtuutusta, pääsyä ja sitä, miten tiedot hankittiin.
Arvioni: varastetut inferenssitunnukset ja luvaton tislaus ovat uskottava osa uhkataloutta. Yllä olevat lähteet eivät osoita, että kiinalaiset laboratoriot olisivat järjestäneet PHP-viat, eMudhra-avaimen vaarantumisen, KSMBD-julkistukset tai LiteLLM-hyökkäyksen. Näiden tapahtumien yhdistäminen yhdeksi kampanjaksi vaatisi todisteita toimijoiden, infrastruktuurin tai varastettujen tunnusten käytön yhdistävästä yhteydestä. Yhteiset kannustimet ovat syy tutkia asiaa, eivät korvike tekijän tunnistamiselle.
Kun vastapuoli voi käyttää agenttijoukkoa
Tärkeä muutos on taloudellinen. Malli voi tarkastella koodia, ehdottaa testejä ja auttaa selvittämään tuloksia. Työkaluja käyttävään agenttiin sijoitettuna se voi toistaa tämän kierroksen. Kun useita agentteja toimii rinnakkain, käyttäjä voi tutkia useita hypoteeseja yhtä aikaa. Se ei tarkoita, että jokainen yritys onnistuu tai jokainen kohde on haavoittuva. Se tarkoittaa, että jatkuva tutkinta halpenee.
Konkreettinen puolustuksellinen esimerkki löytyy OpenAI:n 23. lokakuuta julkaisema rajoitusraportti. Yritys kuvaa agenttijoukkoja, jotka testaavat tarkoitukseen rakennettuja kopioita sen infrastruktuurista lähdekoodi- ja kokoonpanopääsyllä, valvonnalla ja rajatuilla tavoitteilla. Se raportoi VM:stä pakenemiseen ja eristykseen liittyviä havaintoja sekä työtä ytimen ongelmien parissa, mukaan lukien CVE-2026-74753, CVE-2026-80521 ja CVE-2026-80841. Nämä hallitut kokeet eivät todista, että valvomaton julkinen botti voisi murtautua mihin tahansa palvelimeen. Ne osoittavat, miksi puolustajat suhtautuvat vakavasti jatkuvaan koneavusteiseen testaukseen.
Pienelle ylläpitäjälle tämä muuttaa sitä, mitä huomaamattomuudella saa. Hämäryys suojaa vähemmän, kun toisen isännän tarkistaminen maksaa vähän. Hyökkääjä voi jatkaa yrittämistä samalla kun tiimisi tekee varsinaista työtään. Puolustuksen pitäisi lyhentää matkaa uskottavasta signaalista vahvistettuun korjaukseen sen sijaan, että se vain tuottaisi lisää hälytyksiä.
Hyödylliset puolustusagentit tarvitsevat rajoja
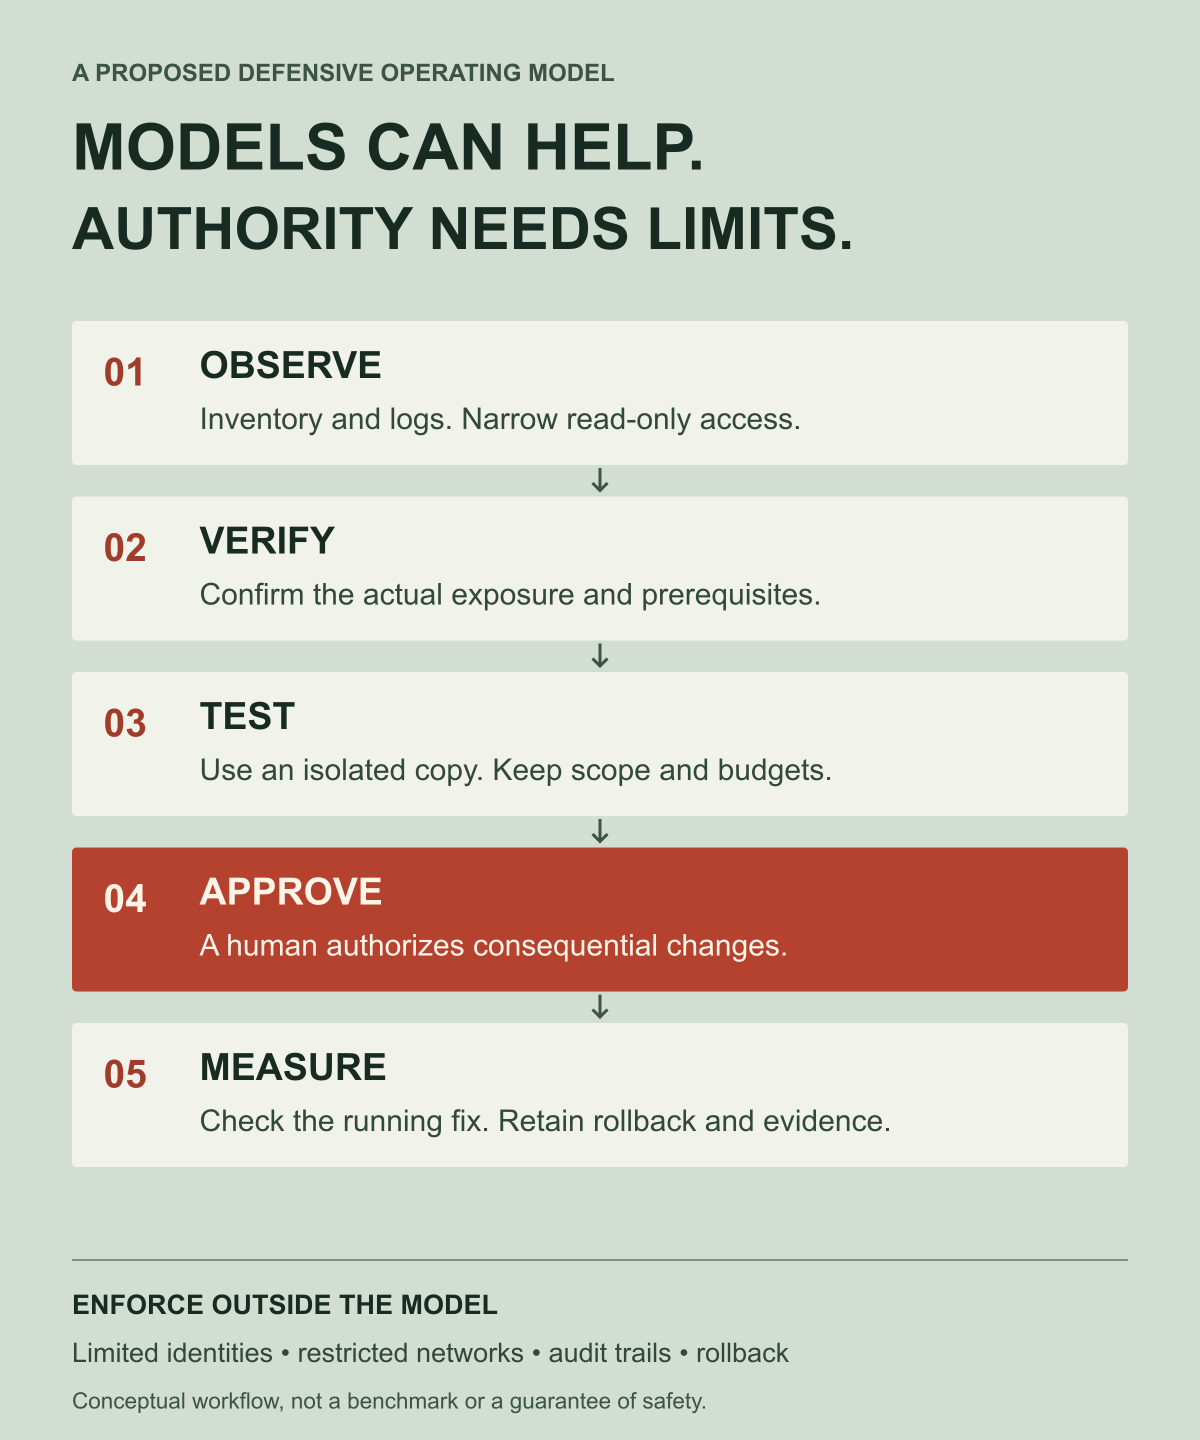
Mielestäni ensimmäinen hyödyllinen tietoturva-agentti on huolellinen tutkija. Se kartoittaa käyttöönotetut ohjelmistot ja saavutettavat palvelut, yhdistää ohjeet todelliseen ympäristöön ja tuottaa näyttöä, jonka ylläpitäjä voi ottaa käsittelyyn. Toinen tehtävä on ehdotetun korjauksen testaaminen väliaikaisessa ympäristössä. Kumpikaan ei tarvitse rajoittamattomia tuotannon tunnistetietoja.
Käyttöönoton järjestyksen tulee olla harkittu:
- Seuraa: kerätä inventaario, versiot ja lokit rajatulla, vain lukuun oikeuttavalla pääsyllä.
- Varmista: selvittää, onko haavoittuva koodipolku olemassa ja saavutettavissa. Pelkkä versiotunnus voi jättää huomaamatta jakelijan takautuvasti tuoman korjauksen.
- Testaa: toistaa ja validoida hallitussa kopiossa; budjetteja ja laajuutta valvotaan mallin ulkopuolella.
- Muutos: edellyttää hyväksyntää merkittäville tuotantotoimille ja käyttää sen jälkeen vaiheittaista käyttöönottoa ja testattua palautusta.
- Mittaa: tarkistaa käynnissä oleva järjestelmä, säilyneet todisteet, palveluiden kunto ja sen, vähenikö altistuminen todella.
Lokit, tiketit ja arkiston tiedostot voivat sisältää hyökkääjän hallitsemaa tekstiä. Puolustajasta, joka käsittelee tekstiä auktoriteettina, voi tulla uusi hyökkäyspinta. Rajatut identiteetit, eristetyt työkalut, rajoitettu verkkopääsy ja itsenäisesti valvotut toimintarajat ovat tärkeitä, vaikka malli kuulostaisi varmalta. Nopeampi päättely ei tee laajoista oikeuksista turvallisempia.
Laboratorio myy kyvykkyyden. Sitten se myy suojan.
Tässä liiketoimintamalli muuttuu epämukavaksi. Samat yritykset, jotka kehittävät hyökkäysten kustannuksia alentavia kyvykkyyksiä, asemoivat ne välttämättömiksi puolustustyökaluiksi. Asiakkaat voivat päätyä maksamaan jatkuvasti riskin hallinnasta, jota tuoteluokka itse kiihdyttää.
Huolen alla on todellinen kaupallinen rakenne. Anthropicin Glasswing-julkistus lupasi enintään 100 miljoonaa dollaria mallikrediitteinä ja 4 miljoonaa dollaria lahjoituksina avoimen lähdekoodin tietoturvajärjestöille; siinä kuvattiin myös maksullista käyttöä ennakkotuen jälkeen. Lokakuussa nykyiset Glasswing-jäsenet olivat siirtymässä laajennettuun Cyber Verification Program -ohjelmaan. Ohjelman sivu on sekä vakava puolustushanke että osa kehittyneiden tietoturvavalmiuksien markkinaa.
Tekoälyn tietoturvaverosta puhuminen ei edellytä väitettä, että laboratoriot olisivat keksineet vuosikymmeniä vanhoja virheitä tai järjestäneet hyökkäyksiä tahallaan. Käsite nimeää kannustimen: tehokkaiden mallien yleistyessä mallien avustaman puolustuksen kysyntä voi kasvaa, ja kyvykkyyksien tarjoajat voivat saada osansa menoista. Yleisön pitäisi voida arvioida käyttörajoituksia, hintoja, turvallisuusväitteitä ja näyttöä siitä, että luvattu suoja toimii.
Vasta-argumentti on perusteltu. Puolustuksellinen tutkimus voi muuttaa tilapäisen löytöedun pysyviksi julkisiksi korjauksiksi, jotka suojaavat myös ihmisiä, jotka eivät koskaan osta mallin tilausta. Hyöty on todellinen. Se puhuu sen puolesta, että alaa arvioidaan käyttöönotettujen korjausten ja turvallisempien oletusasetusten perusteella sen sijaan, että pelkoa tai optimismia pidettäisiin riittävänä näyttönä.
Pullonkaula on kaikki, mikä tapahtuu löytämisen jälkeen
Mallit voivat tuottaa havaintoja nopeammin kuin ylläpitäjät välttämättä ehtivät tarkistaa ne. Anthropicin julkistamiskoontinäyttö ilmoitti nimenomaisesti 2. lokakuuta päivätyssä tilannekuvassa 6 157 löydöstä 591 projektissa ja 516 tunnettua upstream-korjausta. Koontinäyttö varoittaa, että luvut kattavat eri validointivaiheita eikä korjausten määrä kerro, kuinka laajasti ne on asennettu. Menetelmä on yhtä tärkeä kuin otsikon luku.
Opetus ei ole vähentää lukuja toisistaan ja julistaa, että haavoittuvia, korjaamattomia palvelimia on tuhansia. Löytäminen, vahvistaminen, upstream-korjaus ja käyttöönotto ovat erillisiä töitä. Vain ensimmäisen työn rahoittaminen siirtää vastuun lopuista niille, joiden on tehtävä ne.
Kannatan tietoturvamarkkinaa, joka palkitsee tuloksista: toistettavat raportit, ylläpitäjien valmiudet, julkiset korjaukset, käyttökelpoiset päivityspolut ja riippumattomasti testattu rajaaminen. Asiakkaiden pitäisi voida viedä näyttönsä toiselle palveluntarjoajalle. Pienet ylläpitäjät eivät saisi tarvita yritystason tekoälysopimusta suojatakseen laajasti käytetyn kirjaston.
Tietoturvan seuraava aikakausi sisältää todennäköisesti malleja, jotka tarkkailevat malleja, ja agentteja, jotka testaavat toisten agenttien puolustusta. Kestävä puolustus ei kuitenkaan voi riippua täysin siitä, kenellä on varaa suurimpaan agenttijoukkoon. Tarvitaan myös vähemmän altista infrastruktuuria, vähäisempiä oikeuksia antavia tunnuksia, turvallisemmin vikaantuvaa ohjelmistoa ja ihmisiä, joilla on valtuudet toimia hyvän näytön perusteella.
Kysymys ei enää ole vain siitä, pystyykö tekoäly löytämään aukon. Kyse on siitä, kuka saa korjauksen, kuka hallitsee puolustusta ja kenelle lasku lähetetään.
Toimituksellinen huomautus: artikkeli erottaa vahvistetut tapahtumaraportit, toimittajan tekemän attribuution ja kirjoittajan analyysin. Käsitteelliset kuvitukset luotiin ChatGPT:llä; infografiikat laadittiin linkitetyistä aineistoista. Tätä artikkelia varten ei suoritettu hyväksikäyttöä elävässä järjestelmässä. Tarkista ennen toimia juuri omaa tuotettasi ja kokoonpanoasi koskeva ajantasainen ohje.